



Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Эксперты антивирусной компании «Лаборатория Касперского» рассказали о новом варианте вредоносной программы WinPot. WinPot предназначена для атак на банкоматы, а ее интерфейс пользователя очень напоминает слот-машину.

Разработанная киберпреступниками программа может заставить банкомат обналичить все деньги, имеющиеся в его ящиках. Впервые WinPot была детектирована в марте 2018 года, тогда вредонос заражал банкоматы популярного производителя.

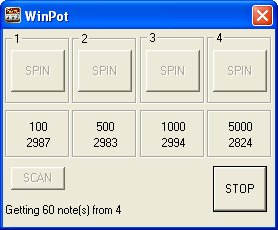
У программы есть интерфейс пользователя, который напоминает слот-машину, он предоставляет визуальное оформление всех ящиков банкомата, которым присвоены номера от 1 до 4.

Также интерфейс содержит для каждого ящика специальную кнопку, которая предназначена для обналичивания денежных средств. Там же есть информация об имеющихся в наличии деньгах и номерах банкнот.

Помимо этого, есть две кнопки: SCAN и STOP. Первая позволяет провести повторное сканирование банкомата, что поможет обновить информацию в интерфейсе. Вторая предназначена для остановки процедуры обналичивания.

«Преступники определенно поработали над интерфейсом этой программы. Они привели его в соответствие со слот-машиной», — говорится в отчете «Лаборатории Касперского».

«Это своего рода отсылка к термину “джекпотинг“, который применяется для описания процедуры обналичивания денежных средств с помощью вредоносной программы».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru