



Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Атакующий банкоматы вредонос WinPot имеет интерфейс слот-машины

Эксперты антивирусной компании «Лаборатория Касперского» рассказали о новом варианте вредоносной программы WinPot. WinPot предназначена для атак на банкоматы, а ее интерфейс пользователя очень напоминает слот-машину.

Разработанная киберпреступниками программа может заставить банкомат обналичить все деньги, имеющиеся в его ящиках. Впервые WinPot была детектирована в марте 2018 года, тогда вредонос заражал банкоматы популярного производителя.

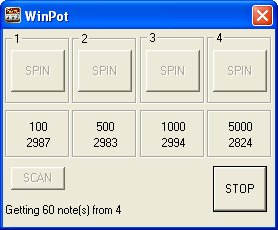
У программы есть интерфейс пользователя, который напоминает слот-машину, он предоставляет визуальное оформление всех ящиков банкомата, которым присвоены номера от 1 до 4.

Также интерфейс содержит для каждого ящика специальную кнопку, которая предназначена для обналичивания денежных средств. Там же есть информация об имеющихся в наличии деньгах и номерах банкнот.

Помимо этого, есть две кнопки: SCAN и STOP. Первая позволяет провести повторное сканирование банкомата, что поможет обновить информацию в интерфейсе. Вторая предназначена для остановки процедуры обналичивания.

«Преступники определенно поработали над интерфейсом этой программы. Они привели его в соответствие со слот-машиной», — говорится в отчете «Лаборатории Касперского».

«Это своего рода отсылка к термину “джекпотинг“, который применяется для описания процедуры обналичивания денежных средств с помощью вредоносной программы».

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru