



Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих юзеров Reddit заблокировали за необычную активность

Аккаунты многих пользователей популярного социального сайта Reddit оказались заблокированы за нетипичное поведение, которое могло свидетельствовать о том, что неизвестные лица получили неправомерный доступ к этим учетным записям. Команда безопасности Reddit пообещала в ближайшие часы предоставить пользователям возможность сбросить свои пароли.

Под «необычной активностью» команда Reddit подразумевает атаки с подбором учетных данных, в ходе которых злоумышленники пытались использовать знаменитую пагубную привычку многих пользователей — использовать одинаковые пароли на многих сайтах и онлайн-сервисах.

Однако некоторых пользователей такое объяснение не удовлетворило — они заявили, что используют для Reddit уникальную связку «логин-пароль», а их учетные данные устойчивы ко взлому.

Один из участников платформы предложил проверить на просторах Сети информацию об утечке учетных данных пользователей Reddit. Некоторые пользователи даже проводили параллель между этим инцидентом и крупнейшей утечкой данных 50 миллионов пользователей Facebook.

Были и другие мнения. Некоторые юзеры, использовав функцию логирования активности своих аккаунтов, обнаружили, что в их учетные записи производились входы из разных стран: Италии, Бразилии, Бангладеша и Тайланда.

На данный момент непонятно, сколько именно аккаунтов затронуто данным инцидентом, однако администратор ресурса под ником Sporkicide заявил о «большом количестве учетных записей».

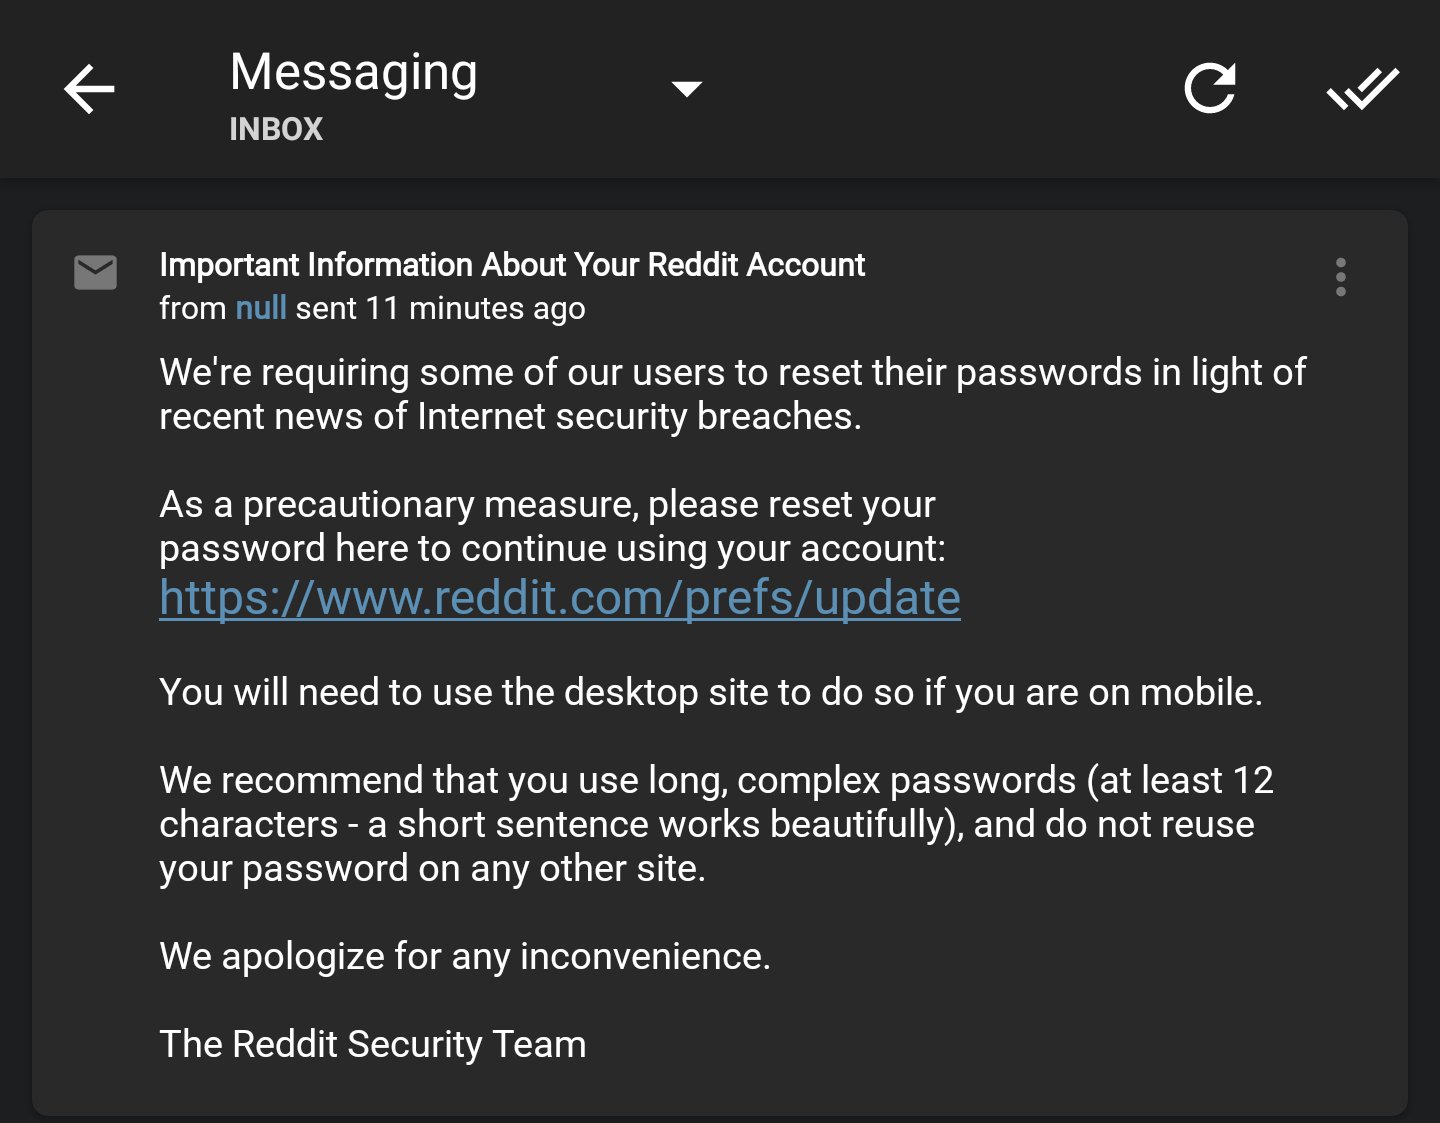
По словам пользователей, они получили от Reddit уведомление о нарушении правил сайта следующего вида:

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru