



Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Британский исследователь в области кибербезопасности рассказал об уязвимости социальной платформы Twitter. Брешь позволяла злоумышленникам отправлять твиты, посылать личные сообщения, публиковать картинки и видео от имени любого пользователя. Более того, зная, как использовать эту уязвимость, атакующий мог отключить настройки безопасности аккаунта.

По словам Ричарда Де Вера из Antisocial Engineer, он смог обнаружить способ эксплуатации уязвимости за считанные минуты.

«Эксплуатация не требует какого-то серьезного процесса взлома. Уязвимость представляет собой всего лишь логическую ошибку в коде», — говорит эксперт.

В итоге уязвимость затрагивала любую учетную запись, к которой был привязан номер телефона. Зная этот номер, атакующий мог публиковать твиты, ретвитить, отправлять личные сообщения или публиковать медиаматериалы.

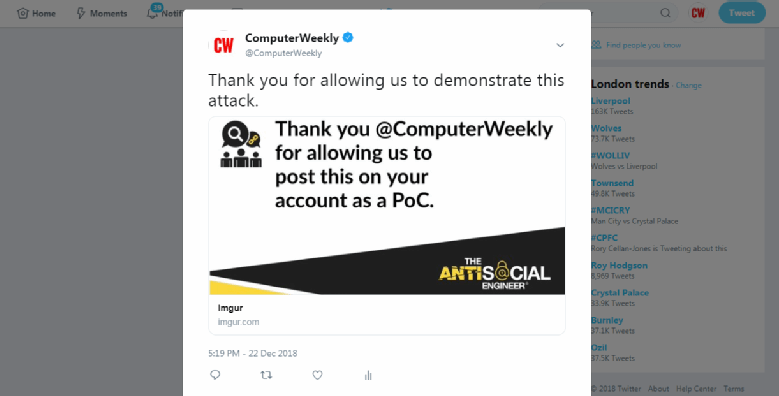
По словам Де Вера, злоумышленник мог даже отключить двухфакторную аутентификацию. Эксперт продемонстрировал брешь в действии, опубликовав твит от имени учетной записи издания Computer Weekly:

Специалист передал детали об уязвимости в HackerOne (компания, занимающаяся сообщениями о проблемах безопасности). Исследователь подчеркнул, что его не интересует вознаграждение.

На прошлой неделе мы писали, что Twitter сообщил об утечке данных, за которой стоят спонсируемые государством киберпреступники.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru