



Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

Жертвы вымогателя HiddenTear теперь могут бесплатно расшифровать файлы

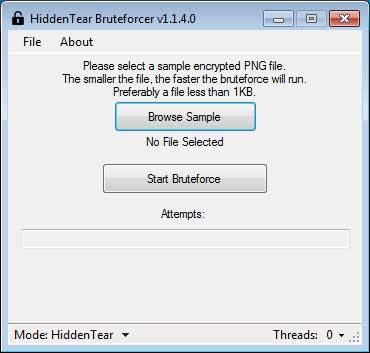
Для пользователей, пострадавших от вымогателя HiddenTear, есть хорошие новости — популярный эксперт в области кибербезопасности Майкл Гиллеспи создал инструмент под названием HT Brute Forcer, он позволит жертвам расшифровать затронутые файлы бесплатно.

Углубимся немного в историю этого шифровальщика — в 2015 году турецкий исследователь Утку Сен опубликовал исходный код HiddenTear в образовательных целях. Это стал первый вредонос такого класса, чей исходный код был свободно выложен в Сети.

Изначальный вариант вымогателя легко поддавался расшифровке. Как следствие, все производные варианты, созданные умельцами, также легко можно было расшифровать.

В настоящее время созданная Гиллеспи утилита HT Brute Forcer поддерживает расшифровку следующих вариантов вымогателя:

8lock8, AnonCrack, Assembly, Balbaz, BankAccountSummary, Bansomqare Wanna, Blank, BloodJaws, Boris, CerberTear, CryptConsole2, CryptoKill, CyberResearcher, Data_Locker, Dev-Nightmare 2xx9, Diamond, Domino, Donut, dotRansom, Executioner, Executioner2, Executioner3, Explerer, FlatChestWare, Frog, Fuck_You, Gendarmerie, Horros, JobCrypter, Jodis, J-Ransomware, J-Want-To-Cry, Karmen, Kraken 2.0, Kratos, LanRan, Lime, Lime-HT, Luv, Matroska, MireWare, MoonCrypter, MTC, Nobug, Nulltica, onion3cry, OpsVenezuela, Paul, PayOrDie, Pedo, PGPSnippet, Poolezoor, Pransomware, Predator, Qwerty, Random6, Random6 2, Randion, RansomMine, Rootabx, Saramat, Shrug, ShutUpAndDance, Sorry, Symbiom, TearDr0p, Technicy, The Brotherhood, TheZone, tlar, TotalWipeOut, TQV, Ton, VideoBelle, WhiteRose, WhiteRose2, Zalupaid, ZenCrypt, Zenis, ZeroRansom, Zorro.

Чтобы воспользоваться этим инструментом, нужно следовать нижеприведенным инструкциям:

  1. Скачать HT Brute Forcer.
  2. Извлечь содержимое архива hidden-tear-bruteforcer.zip и запустить исполняемый файл HiddenTear Bruteforcer.exe.
  3. Кликнуть по кнопке «Browse Sample» и выбрать зашифрованный образец PNG-файла. Исследователи рекомендуют выбирать файл маленького размера.
  4. Нажать кнопку «Start Bruteforce», чтобы инициировать процесс подбора ключей расшифровки. Этот процесс может занять определенное время.

После этого инструмент попытается расшифровать пример файла и попросит подтвердить, корректно ли он расшифровался. Если процесс дешифровки прошел успешно, пользователям необходимо будет выполнить следующие шаги:

  1. Скачать декриптор HiddenTear.
  2. Запустить файл hidden-tear-decrypter.exe, ввести ключ, который был найден HT Brute Forcer, и нажать «Decrypt My Files».
Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru