



Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалистам CyberArk Labs удалось обнаружить уязвимость класса Local File Inclusion (LFI) в плагине Kibana для Elasticsearch. Бреши LFI позволяют атакующим получить данные из локального файла или выполнить его, это довольно распространенный способ взлома веб-приложений.

Обычно такого рода уязвимости используются для раскрытия конфиденциальной информации. Однако в некоторых случаях — например, в этом — этот вектор позволяет злоумышленникам выполнить код на сервере.

Обнаруженная CyberArk Labs уязвимость получила идентификатор CVE-2018-17246. В процессе ее поиска команда экспертов использовала инструмент Burp Suite от PortSwigger для прощупывания потенциальной поверхности атаки.

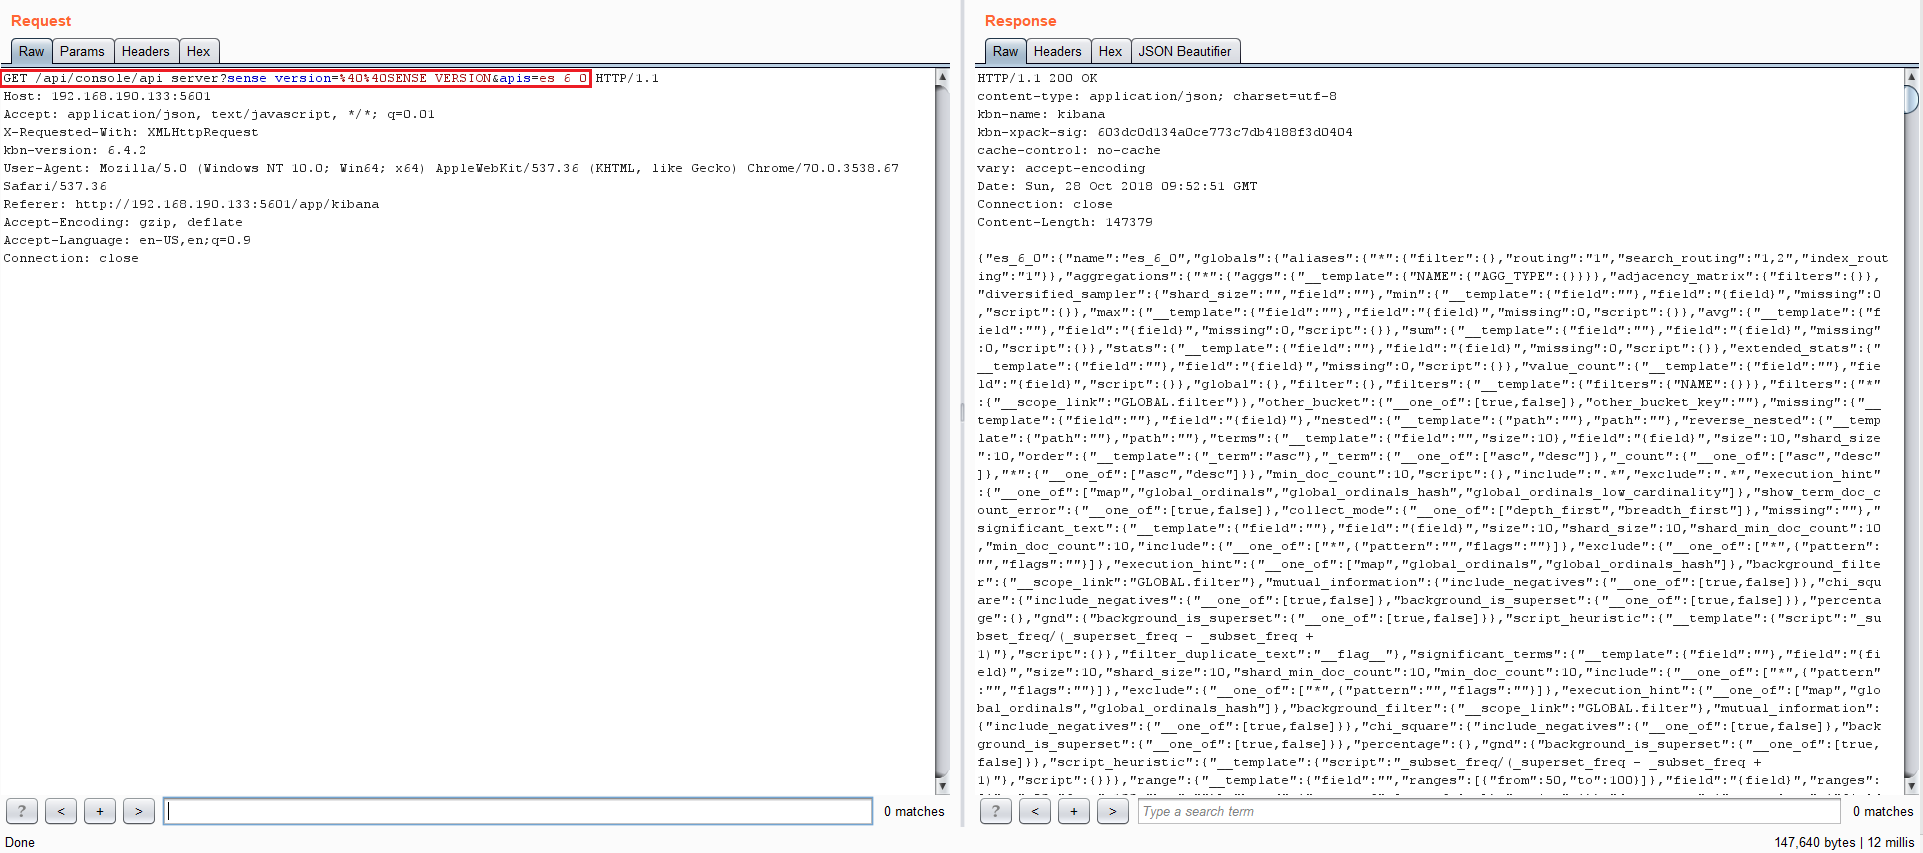
Среди горы информации эксперты обнаружили один HTTP-запрос, который привлек их внимание:

Запрос этот был интересен тем, что в нем содержалась отсылка к API консоли сервера. Исследователи поняли, что некоторыми функциями API можно манипулировать, или даже создать собственные функции.

Также специалистов заинтересовал кусок «es_6_0» — что это? Возможно, версия какого-либо программного обеспечения, которую можно пробить эксплойтом. Чтобы узнать это, эксперты начали слать множество запросов и смотреть, что они получают в ответ.

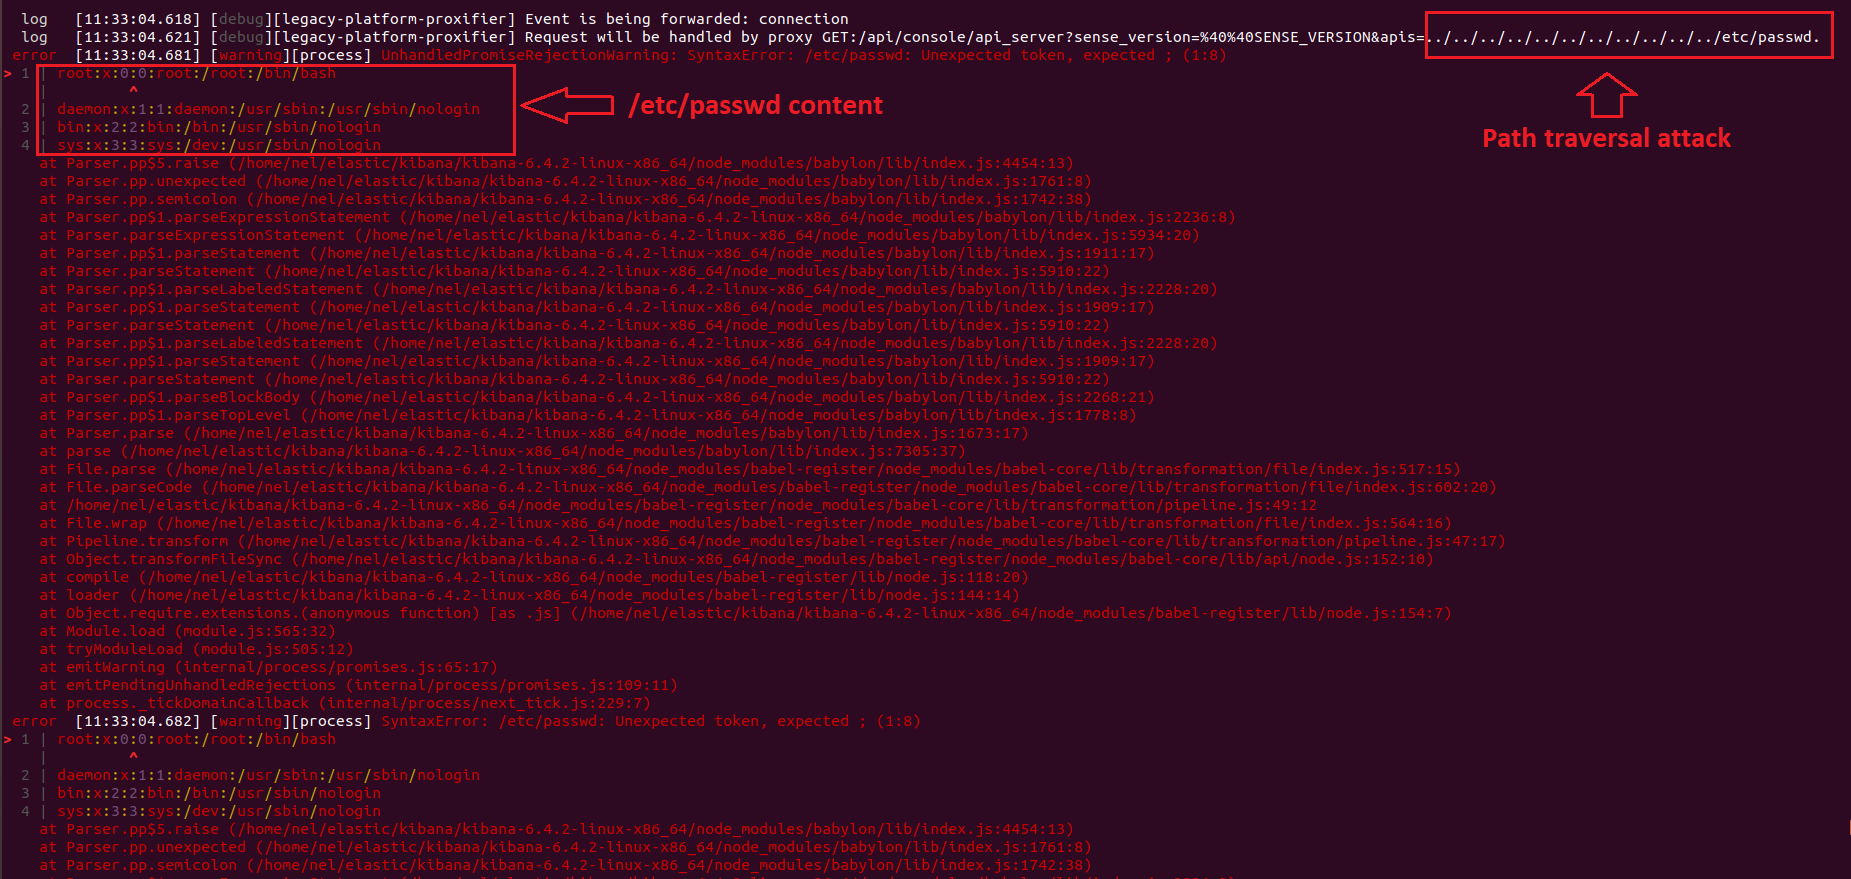
И тут один из запросов насторожил CyberArk Labs:

Так специалисты пришли к выводу, что они могут использовать атаку вида path traversal, чтобы получить доступ к некоторым локальным файлам системы.

CyberArk Labs передала разработчикам сведения об этой уязвимости, что позволило им быстро принять меры и выпустить патч.

С полным разбором этого бага можно ознакомиться в отчете CyberArk Labs по этой ссылке.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru