



Хакер опубликовал личные переписки керченского убийцы Рослякова

Хакер опубликовал личные переписки керченского убийцы Рослякова

Хакер опубликовал личные переписки керченского убийцы Рослякова

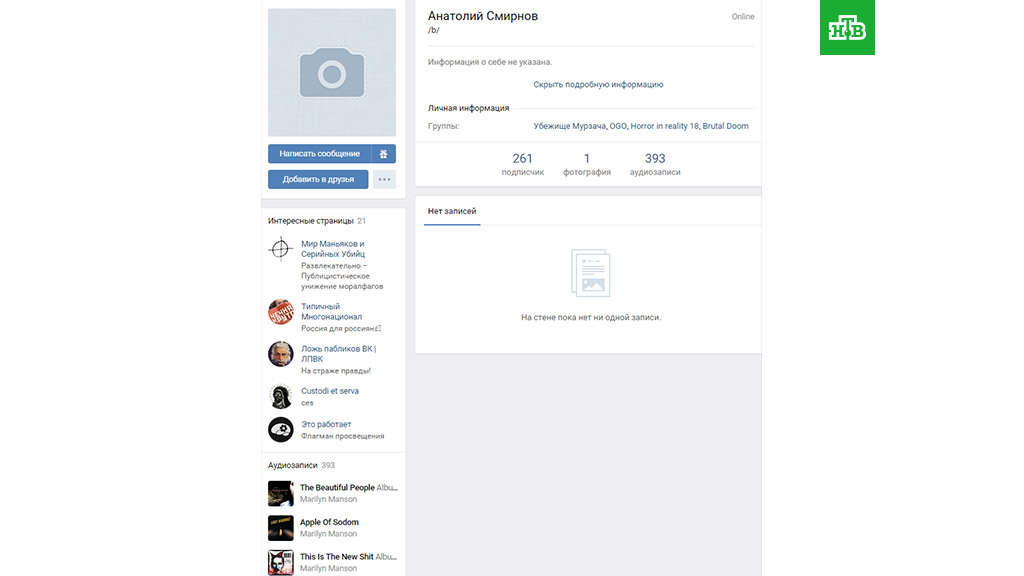
Неизвестный киберпреступник получил доступ к одной из страниц Владислава Рослякова в социальной сети «ВКонтакте», после чего опубликовал содержание его личных сообщений. Напомним, что Росляков ответственен за расстрел преподавателей и студентов керченского колледжа, трагедия произошла 17 октября.

Взломанный аккаунт значится под именем Анатолий Смирнов, однако друзья и знакомые убийцы уже подтвердили, что Росляков в последнее время заходил в соцсеть именно с этой страницы. Учетная запись имеет минимум личной информации о пользователе, зато способна рассказать о его интересах.

Среди групп и сообществ, которые привлекали данного пользователя, были страницы, содержащие информацию о серийных убийствах и военных конфликтах.

Скрывающийся за онлайн-псевдонимом qwertyKEK киберпреступник опубликовал личные переписки страницы Рослякова со своими знакомыми. Из этих переписок можно сделать вывод, что Росляков учился в колледже против своего желания, а атмосфера, складывающаяся в учебном заведении, оставляла желать лучшего.

В частности, Росляков упоминает, что в колледже царит «тирания». Юноша также писал, что хочет покончить с собой, однако перед этим намерен изрядно повеселиться.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru