



Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

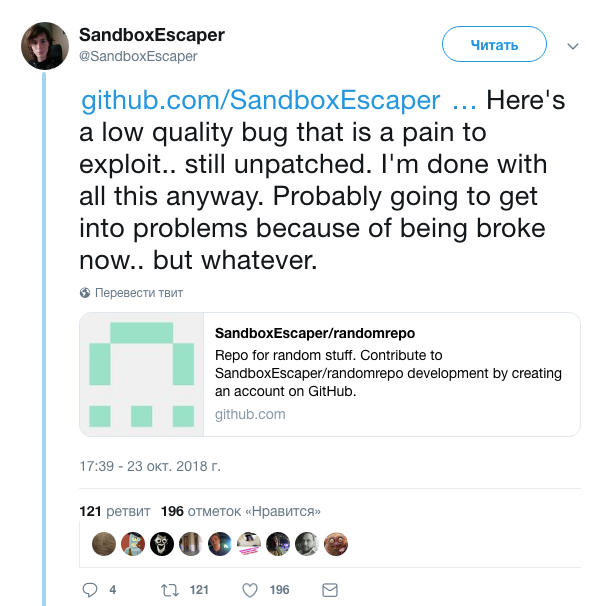
Исследователь в области безопасности опубликовал в Twitter сведения о 0-day уязвимости в Windows — это уже второй подобный слив информации от этого человека за два месяца. Известный под псевдонимом эксперт SandboxEscaper также опубликовал PoC-код на GitHub.

Уязвимость нулевого дня затрагивает Microsoft Data Sharing (dssvc.dll), локальный сервис, обеспечивающий обмен данными между приложениями. По словам нескольких специалистов, которые проанализировали PoC-код, атакующий может использовать брешь для повышения привилегий в системах, к которым у него уже есть доступ.

Код, доказывающий концепцию бага, удаляет файлы, к которым нужен доступ администратора. Именно так демонстрируется работа эксплойта. Но киберпреступники, переняв идею, могут модифицировать код для осуществления своих целей.

SandboxEscaper опубликовал твит, в котором также есть ссылка на GitHub, где размещен proof-of-concept.

0-day затрагивает последние версии Windows — Windows 10 (все версии, включая последнее октябрьское обновление), Server 2016 и даже новую Server 2019. По словам экспертов, более ранние версии не затронуты, потому что в них нет компонента Data Sharing Service (dssvc.dll).

Напомним, что SandboxEscaper в августе также опубликовал в Twitter сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru