



Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

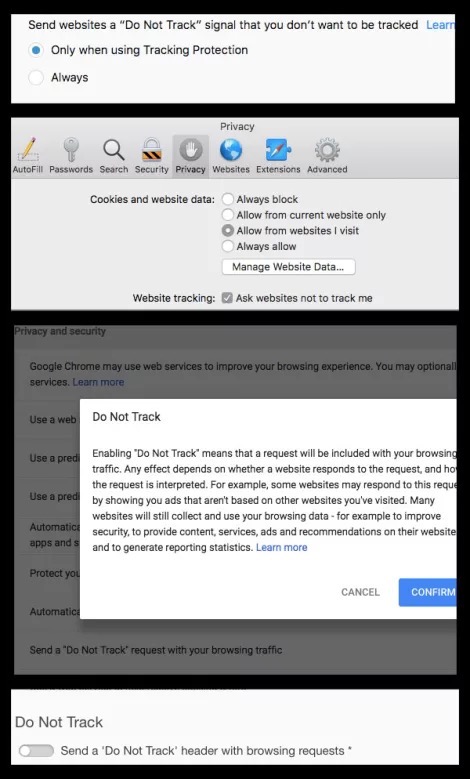
Эксперты сообщают, что функция «Do Not Track» (запрет на отслеживание интернет-активности сайтами), реализованная во всех современных браузерах, совершенно бесполезна. Она никак не обеспечивает более конфиденциального веб-серфинга.

Небольшой процент пользователей считает, что «Do Not Track» может запретить сайтам для взрослых отслеживать историю просмотров, или, например, что это спасет их от фиксирования посещаемых сайтов со стороны Facebook и сторонних трекеров.

Согласно статистике Gizmodo Media Group, 9 % посетителей активируют эту функцию.

Однако стоит учитывать, что посещаемый веб-ресурс вправе сам выбрать, учитывать ли этот запрос от браузера. Среди добросовестных сайтов, которые полностью соблюдают предписанные «Do Not Track» значения, можно отметить Pinterest и Medium.

Но существуют миллионы площадок, которые просто игнорируют этот параметр. Причем среди них настоящие интернет-гиганты вроде Google, Facebook, а также сайты взрослой тематики Pornhub и xHamster.

Удивительно, что в браузере Chrome предусмотрен параметр, запрещающий отслеживание онлайн-активности, однако сама Google, разрабатывающая этот браузер, не учитывает его.

«При всем уважении, это совершенно провальный эксперимент. Сейчас вопрос стоит так — стоит ли признать это и избавить браузеры от этой функци», — говорит Джонатан Майер из Принстонского университета.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru