



Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Разработчики WhatsApp устранили серьезную уязвимость в коде мессенджера, которая позволяла злоумышленникам атаковать пользователя обычным звонком. При эксплуатации этого бага атакующий мог вызвать сбой в работе приложения. О проблеме сообщила эксперт Google Project Zero Натали Силванович.

Специалист передала информацию об уязвимости — которая представляет собой разновидность переполнения буфера — разработчикам WhatsApp еще в августе. Теперь, когда был выпущен соответствующий патч, Силванович может предоставить технические подробности недостатка.

Согласно отчету эксперта, уязвимость проявляет себя в тот момент, когда пользователь получает специально созданный вредоносный пакет RTP. Это приводит к аварийному закрытию приложения.

На деле получается так, что злоумышленнику всего лишь нужно позвонить жертве, таким образом он отправит необходимый для эксплуатации бага пакет.

«Проблема может проявиться в тот момент, когда пользователь принимает злонамеренный звонок от атакующего. Уязвимость затрагивает версии приложения как для Android, так и для iOS», — объясняет Силванович.

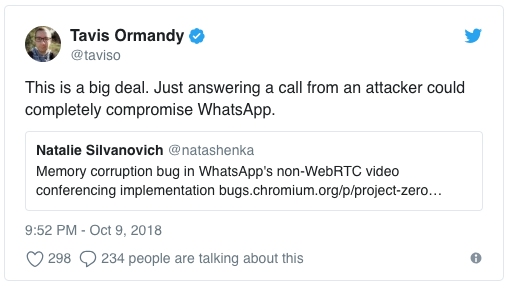
Баг оказался настолько непростым, что привлек внимание другого известного эксперта Google — Тэвиса Орманди. Орманди написал в Twitter, что уязвимость довольно серьезная:

Пользователям рекомендуется как можно скорее установить обновления своих мессенджеров.

Напомним, что ранее в этом месяце Национальное агентство кибербезопасности Израиля предупредило граждан страны о массовых атаках на пользователей WhatsApp. В ходе этих атак злоумышленники получают контроль над учетными записями, принадлежащими пользователям мессенджера. Также отмечалось, что преступники впервые используют систему голосовой почты операторов сотовой связи.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru