


Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Мошенники придумали новую схему с отключением воды и фейковым Госпорталом

Специалисты Эфшесть / F6 зафиксировали новую мошенническую схему в популярных мессенджерах. На первом этапе пользователю пишет незнакомый контакт с названием, похожим на крупную организацию из сферы ЖКХ, и предупреждает о плановых летних отключениях. Для просмотра графика предлагают перейти по ссылке.

Ссылка ведёт на сайт, оформленный под бренд той же компании. Пользователю предлагают нажать кнопку «Войти», но после этого он видит ровно тот же текст, который уже пришёл в мессенджере.

Никакого графика отключений там нет. Потому что он и не нужен. Как объясняют в Эфшесть / F6, этот переход нужен мошенникам вместо классического «назовите код из СМС».

Раньше преступники звонили под предлогом замены домофона или другой бытовой услуги, добивались передачи кода, а потом пугали жертву тем, что она якобы сообщила неизвестным код от госсервиса. Теперь роль опасного действия играет переход по ссылке.


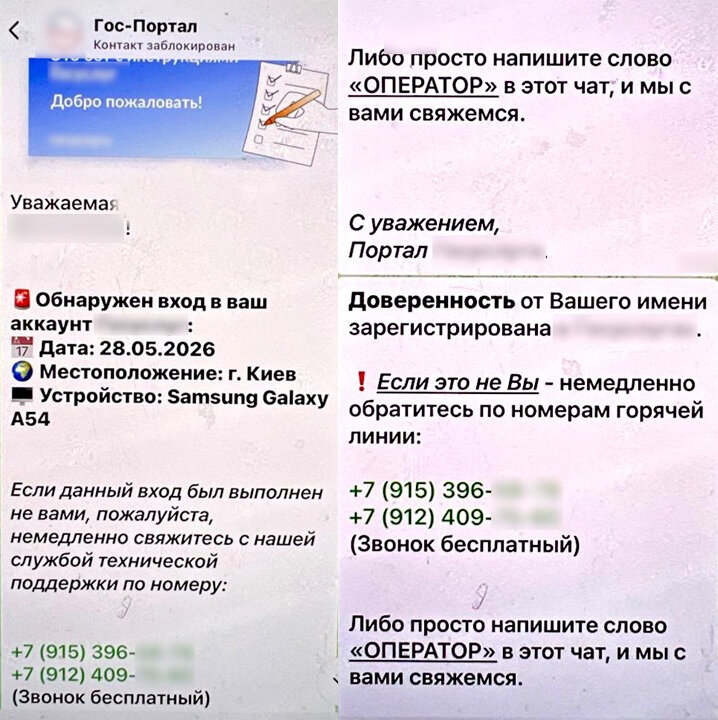
На втором этапе подключается фейковый аккаунт с названием «Госпортал» и логотипом госсервиса на аватарке. Пользователю пишут, что в его аккаунт якобы вошли из Киева, а от его имени оформили некую доверенность. Если вход был не от вас, предлагают позвонить по мобильным номерам или написать в чат слово «оператор».

После этого жертве звонит якобы сотрудник госсервиса из мошеннического кол-центра. Он сообщает о входе в личный кабинет через фишинговую ссылку и спрашивает, переходил ли человек сегодня на незнакомые сайты. Тут ловушка захлопывается: пользователь вспоминает сайт с графиком отключений и начинает верить в легенду.

Дальше идёт привычная обработка: давление авторитетом госструктур, намёки на знание персональных данных, ложная забота, угрозы уголовным преследованием и потерей имущества.

Финал тоже классический: под предлогом спасения от уголовной ответственности мошенники требуют перевести деньги на безопасный счёт, досрочно погасить якобы оформленный кредит или задекларировать сбережения, передав их курьеру.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru