



Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Эксперты в области безопасности обратили внимание на проблему безопасности дешевых смартфонов на базе операционной системы Android. Из-за недостаточного контроля качества модели Android-смартфонов, стоящие в районе $110, часто имеют на борту троян удаленного доступа (remote access trojan, RAT).

Еще в прошлом году исследователи Sophos обратили внимание на пост на форуме xda-developers.com, в котором пользователь жаловался не предустановленное приложение Sound Recorder. По словам пользователя, на это приложение постоянно срабатывали антивирусные программы.

После проведенного исследования специалисты Sophos пришли к выводу, что Sound Recorder является ничем иным, как злонамеренной программой, чьи возможности похожи на возможности RAT-вредоноса.

Как раз в этом случае подвел контроль качества, который не был проведен должным образом. Если бы все было сделано адекватно, Sound Recoder обязательно был бы обнаружен, так как, по сути, вредоносное приложение просто маскируется под легитимное.

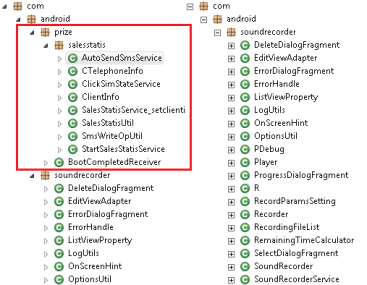
Как можно посмотреть на картинке ниже, злонамеренная версия содержит дополнительный код, чего не наблюдается у легитимной версии:

Sophos определила, что вредонос может передавать следующие данные:

  • Номер телефона;
  • Информацию о местоположении;
  • IMEI или Android ID;
  • Разрешение экрана;
  • Информацию о производителе, модели и версии ОС;
  • Информацию о процессоре;
  • MAC-адрес;
  • Размер оперативной памяти;
  • Объем SD-карты;
  • Информацию о языке и стране.

Также исследователи отметили возможности бэкдора:

  • Возможность скачивать и устанавливать приложения;
  • Деинсталлировать приложения;
  • Запускать shell-команды;
  • Открывать URL-адреса в брарузере.
Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru