



Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

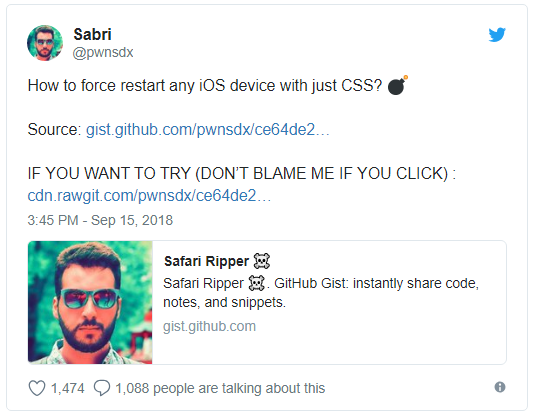
Исследователь в области безопасности нашел новый способ вызвать сбой в работе iPhone, а также заставить его перезагрузиться. Этого удалось добиться всего несколькими строками кода. Сабри Хаддуш даже опубликовал специальную веб-страницу, которая доказывает наличие бреши в безопасности.

Специалист поделился своими выводами в Twitter, там же он опубликовал proof-of-concept в виде веб-страницы, содержащей 15 строк кода. Если пользователь iPhone или iPad посетят такую страницу, их устройство не сможет продолжить работу, что приведет к перезагрузке.

Если эту же ссылку открыть в Safari на macOS, браузер тоже может зависнуть.

Суть эксплойта в использовании уязвимости в движке WebKit, который в iOS используется повсеместно. Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства и вызвать сбой в ядре (kernel panic).

Это приведет к сбою в работе и последующей перезагрузке iPhone или iPad, поскольку система таким образом пытается предотвратить дальнейшие повреждения.

«Все, что касается рендеринга HTML в iOS, затронуто этой уязвимостью. Это справедливо и для отправленных ссылок в приложениях Facebook и Twitter, и для обычного посещения вредоносной страницы в браузере, и для электронных писем с такими ссылками», — объясняет эксперт.

Независимые исследователи протестировали код на последней на данный момент стабильной версии iOS 11.4.1 — он действительно привел к перезагрузке системы. Эта же проблема актуальна и для iOS 12.

Любой желающий может проверить работу эксплойта, так как он выложен на GitHub. В настоящее время Apple, судя по всему, работает над устранением бреши, так как Хаддуш сообщил корпорации о проблеме.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru