



Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Исследователь в области безопасности нашел новый способ вызвать сбой в работе iPhone, а также заставить его перезагрузиться. Этого удалось добиться всего несколькими строками кода. Сабри Хаддуш даже опубликовал специальную веб-страницу, которая доказывает наличие бреши в безопасности.

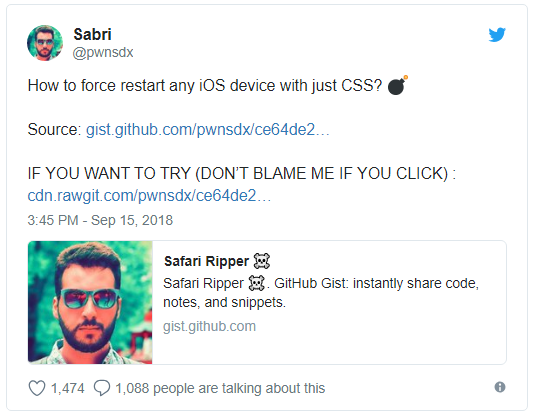
Специалист поделился своими выводами в Twitter, там же он опубликовал proof-of-concept в виде веб-страницы, содержащей 15 строк кода. Если пользователь iPhone или iPad посетят такую страницу, их устройство не сможет продолжить работу, что приведет к перезагрузке.

Если эту же ссылку открыть в Safari на macOS, браузер тоже может зависнуть.

Суть эксплойта в использовании уязвимости в движке WebKit, который в iOS используется повсеместно. Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства и вызвать сбой в ядре (kernel panic).

Это приведет к сбою в работе и последующей перезагрузке iPhone или iPad, поскольку система таким образом пытается предотвратить дальнейшие повреждения.

«Все, что касается рендеринга HTML в iOS, затронуто этой уязвимостью. Это справедливо и для отправленных ссылок в приложениях Facebook и Twitter, и для обычного посещения вредоносной страницы в браузере, и для электронных писем с такими ссылками», — объясняет эксперт.

Независимые исследователи протестировали код на последней на данный момент стабильной версии iOS 11.4.1 — он действительно привел к перезагрузке системы. Эта же проблема актуальна и для iOS 12.

Любой желающий может проверить работу эксплойта, так как он выложен на GitHub. В настоящее время Apple, судя по всему, работает над устранением бреши, так как Хаддуш сообщил корпорации о проблеме.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru