



Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

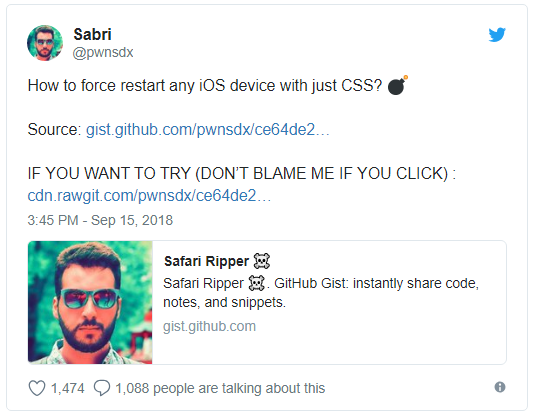
Исследователь в области безопасности нашел новый способ вызвать сбой в работе iPhone, а также заставить его перезагрузиться. Этого удалось добиться всего несколькими строками кода. Сабри Хаддуш даже опубликовал специальную веб-страницу, которая доказывает наличие бреши в безопасности.

Специалист поделился своими выводами в Twitter, там же он опубликовал proof-of-concept в виде веб-страницы, содержащей 15 строк кода. Если пользователь iPhone или iPad посетят такую страницу, их устройство не сможет продолжить работу, что приведет к перезагрузке.

Если эту же ссылку открыть в Safari на macOS, браузер тоже может зависнуть.

Суть эксплойта в использовании уязвимости в движке WebKit, который в iOS используется повсеместно. Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства и вызвать сбой в ядре (kernel panic).

Это приведет к сбою в работе и последующей перезагрузке iPhone или iPad, поскольку система таким образом пытается предотвратить дальнейшие повреждения.

«Все, что касается рендеринга HTML в iOS, затронуто этой уязвимостью. Это справедливо и для отправленных ссылок в приложениях Facebook и Twitter, и для обычного посещения вредоносной страницы в браузере, и для электронных писем с такими ссылками», — объясняет эксперт.

Независимые исследователи протестировали код на последней на данный момент стабильной версии iOS 11.4.1 — он действительно привел к перезагрузке системы. Эта же проблема актуальна и для iOS 12.

Любой желающий может проверить работу эксплойта, так как он выложен на GitHub. В настоящее время Apple, судя по всему, работает над устранением бреши, так как Хаддуш сообщил корпорации о проблеме.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru