



Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

В ходе вредоносной кампании под названием Mongo Lock злоумышленники атакуют доступные удаленно и незащищенные базы данных MongoDB. Затем киберпреступники уничтожают данные и требуют выкуп за их возврат.

Это далеко не новая схема атаки, злоумышленники уже давно атакуют базы данных MongoDB. В начальной фазе атакующие ищут незащищенные серверы, используя сервисы вроде Shodan.io. После удачного подключения они могут экспортировать базы данных, удалить их, а затем оставить записку с требованиями выкупа.

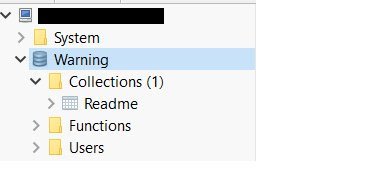
Компанию Mongo Lock обнаружил известный исследователь в области кибербезопасности Боб Дьяченко. На месте удаленной базы данных злоумышленники в этом случае оставляют новую базу под именем «Warning», внутри которой находится «Readme».

В «Readme» злоумышленники объясняют, что база данных зашифрована, и жертвам необходимо заплатить выкуп, чтобы вернуть ее. Они не оставляют никаких адресов для транзакций, а просят жертв связаться с ними с помощью электронной почты.

Несмотря на то, что в записке утверждается, что атакующие экспортируют базу перед ее удалением, неизвестно, правда ли это. Вполне может статься, что это просто блеф, и никакую базу вам не вернут, так как она безвозвратно удалена.

Эксперту удалось узнать адрес, на который пострадавшие пользователи выплачивают выкуп вымогателям — 3FAVraz3ovC1pz4frGRH6XXCuqPSWeh3UH. В общей сложности на этот кошелек упало 1,8 биткоинов — чуть более 11 000 долларов США по текущему курсу.

По словам Дьяченко, киберпреступники используют скрипт для автоматизации процесса получения доступа к базам данных MongoDB. Однако специалисту удалось обнаружить, что этот скрипт не всегда отрабатывает так, как положено. В некоторых случаях у пользователей все еще был доступ к своим базам, хотя записка о выкупе тоже присутствовала.

Кстати, именно небезопасно настроенный сервер MongoDB послужил причиной утечки около 445 миллионов записей, принадлежащих клиентам швейцарской компании Veeam.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru