



Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

Обнаружен эксплойт уровня ядра для iOS 12 Beta 12

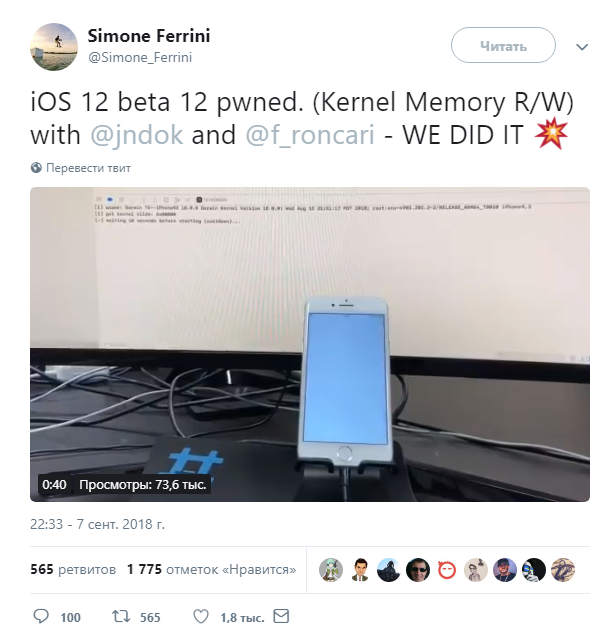
Симон Феррини, бывший разработчик iOS, продемонстрировал уязвимость уровня ядра в бета-версии этой мобильной операционной системы. Его команде удалось получить доступ к чтению-записи памяти ядра в версии iOS 12 beta 12.

Находка принадлежит итальянской компании TRUEL IT, занимающейся исследованиями в области кибербезопасности.

Феррини опубликовал выводы в своем Twitter, прикрепив видео, в котором демонстрируется наличие критической проблемы безопасности.

Обнаруженный экспертами доступ является основным условием для создания джейлбрейка, однако также требуется соблюдение некоторых других условий. Следовательно, в ближайшее время стоит ожидать попыток взлома этой версии ОС.

Далеко не факт, что данная брешь просочится и в финальный релиз iOS. Мы все же склонны считать, что Apple обратит внимание на эту лазейку и устранит потенциальную уязвимость в сентябре.

В июне китайский специалист уже сообщал об успешном взломе iOS 12 beta 1. О своих успехах Лян Чень также сообщил в Twitter, а заодно опубликовал на YouTube видео, в котором демонстрируется в действии соответствующий джейлбрейк.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru