



Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Google исправила баг Chrome, позволяющий украсть учетные данные Wi-Fi

Выпущенная вчера версия браузера Chrome под номером 69 содержит критический патч, устраняющий проблему безопасности, которая позволяла злоумышленнику украсть учетные данные Wi-Fi в домашних и корпоративных сетях.

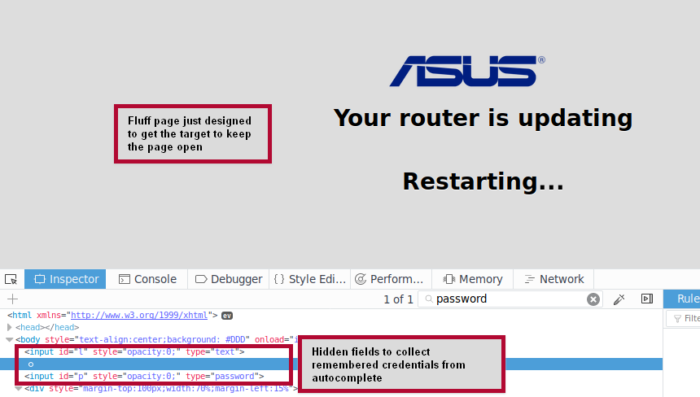
Сам баг заключался в автоматическом заполнении браузером имен пользователей и паролей в формах входа, которые загружаются через небезопасное HTTP-соединение. Именно этим грешили предыдущие версии Chrome.

Исследователь в области безопасности из компании SureCloud Эллиот Томпсон рассказал о многоступенчатой атаке, которая использует этот недостаток. С помощью уязвимости Томпсону удалось украсть данные входа Wi-Fi.

Такой способ атаки получил название Wi-Jacking (или Wi-Fi Jacking), он работает с версией Chrome в операционной системе Windows.

Томпсон опубликовал результаты своего исследования вчера, признав, что для успешного осуществления атаки должен быть выполнен ряд условий. На руку атакующему здесь играет тот факт, что большинство маршрутизаторов не поддерживают соединения HTTPS.

А загрузка панели администратора через HTTP — вообще обычное дело для многих компаний, выпускающих роутеры.

Также, чтобы атака увенчалась успехом, жертва должна подключиться к любой открытой сети Wi-Fi и разрешить автоматическое повторное подключение. Это условие также легко может быть соблюдено, так как пользователи часто именно так и поступают.

Самое сложное условие — браузер пользователя должен быть настроен на запоминание и автозаполнение паролей, в его памяти также должны находиться учетные данные панели администратора роутера.

Было опубликовано видео, демонстрирующее суть атаки Wi-Jacking, с ним можно ознакомиться ниже:

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru