



В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

Зафиксирована новая кампания вредоносных спам-рассылок, в которой используется троян удаленного доступа (RAT) DarkComet. Вредоносная программа устанавливается посредством злонамеренного вложения. Сам DarkComet после установки регистрирует нажатия клавиш, статистику использования приложений, может делать скриншоты и так далее.

Первым вредоносную кампанию обнаружил Вишал Тхакур, который позже проанализировал используемый злоумышленниками троян.

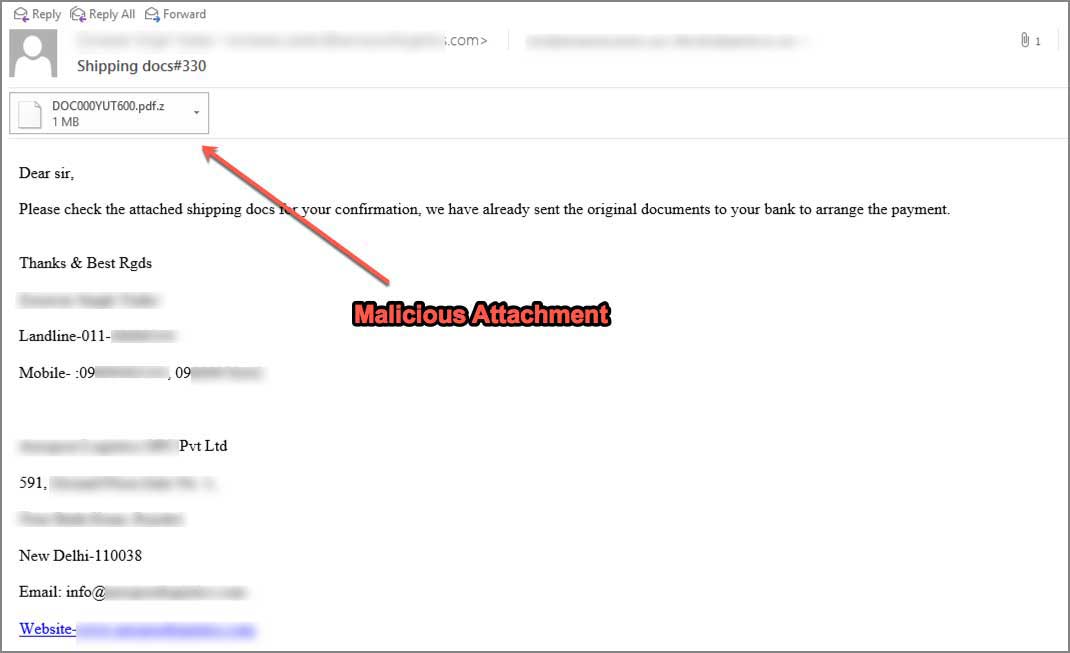
Тема электронных писем крутится вокруг доставки и перевозки — «Shipping docs#330», якобы получатель должен одобрить какой-либо из пунктов соглашения.

Эксперт привел пример вредоносного электронного письма:

Имена вложений представляют собой вариации на тему «DOC000YUT600.pdf.z». Внутри этих вложений находится файл с именем DOC000YUT600.scr, который при запуске установит вредонос DarkComet на компьютер пользователя.

В процессе установки троян копирует себя в %UserProfile%\Music\regdrv.exe и %UserProfile%\Videos\Regdriver.exe. Также зловред создает пункт автозапуска с именем «Registry Driver», что позволит файлу Regdriver.exe автоматически запускаться каждый раз, когда пользователь вход в Windows.

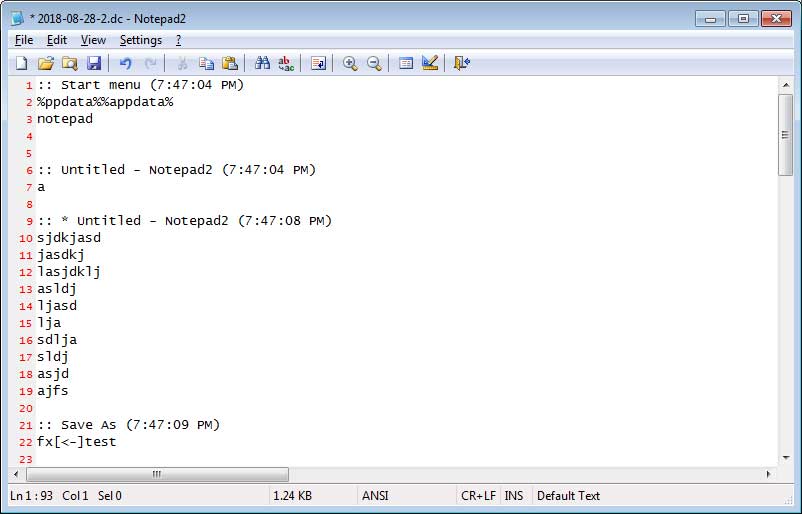
После установки DarkComet начинает регистрировать статистику использования приложений и активность клавиатуры. Все эти данные помещаются в специальный лог-файл, расположенный в папке %UserProfile%\AppData\Roaming\dclogs\.

Лог-файл будет передаваться на сервер злоумышленнику через определенные промежутки времени. Ниже можно посмотреть пример содержимого такого файла:

DarkComet также позволяет атакующему подключаться к компьютеру жертвы и выполнять определенный набор команд. Таким образом, киберпреступник всегда сможет собрать конфиденциальную информацию, чтобы потом использовать ее против вас.

Здесь открываются отличные возможности для вымогательства — не хотите, чтобы ваши личные фото попали в Сеть, платите выкуп. Эксперты просят всех пользователей крайне внимательно подходить ко всем незнакомым письмам, содержащим подозрительные вложения. 

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru