



Последняя версия CCleaner отозвана из-за проблем с конфиденциальностью

Последняя версия CCleaner отозвана из-за проблем с конфиденциальностью

Последняя версия CCleaner отозвана из-за проблем с конфиденциальностью

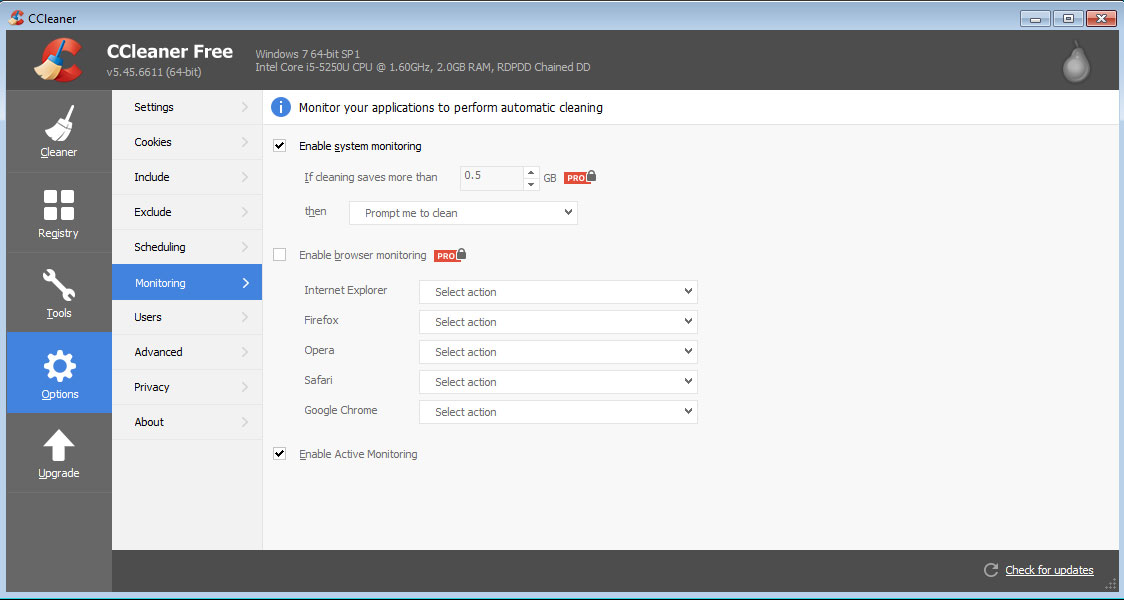
На днях стало известно, что в CCleaner версии 5.45 компонент «Active Monitoring», который предназначен для отправки данных об использовании программы, невозможно отключить. Об этом сообщили пользователи программы, которые не обнаружили соответствующей функции в настройках CCleaner.

Сообщалось, что даже если эту функцию отключить, она все равно будет активирована при следующем запуске.

Более того, в этой версии программа не завершала свою работу после закрытия окна, а сворачивалась в трей, откуда ее невозможно было закрыть.

Таким образом, завершить программу можно было только с помощью диспетчера задач. Естественно, это вызвало волну негодования, так как приложение изначально позиционировало себя как средство защиты конфиденциальности.

На волне различных обвинений компания Piriform приняла решение убрать из общего доступа версию 5.45, сделав доступной 5.44, в которой подобные проблемы не наблюдались. Помимо этого, компания заявила, что примет меры относительно настроек отправки данных и обеспечит возможность легко завершать работу программы.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru