



ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

ZDI заплатит до $200 000 за RCE-эксплойты в веб-приложениях

Инициатива по поиску уязвимостей нулевого дня Zero Day Initiative (ZDI), основанная компанией Trend Micro, призывает исследователей искать 0-day бреши удаленного выполнения кода (RCE) в нескольких продуктах на стороне сервера. За некоторые из них ZDI обещает выплатить до 200 000 долларов.

Брайан Горенц, представитель ZDI, поясняет:

«Начиная с 1 августа мы будем предлагать специальную денежную премию за обнаружения отдельных недостатков безопасности. Предложение будет ограничено по времени».

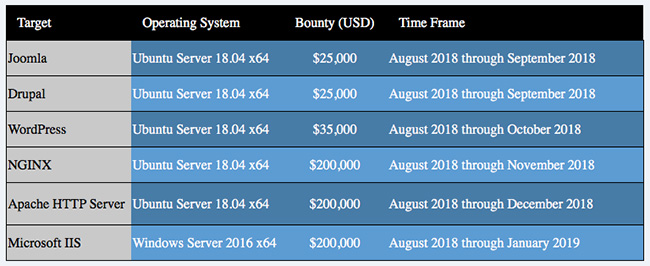
Исследователи смогут получить вознаграждения за бреши в следующих продуктах: Joomla, Drupal, WordPress, NGINX, Apache HTTP Server и Microsoft IIS.

Как только будет выплачен первое вознаграждение, продукт будет удален из списка. Зато в этом же списке появится новый продукт, обнаружение уязвимости в котором будет стоить своих денег. Первый исследователь, предоставивший рабочий эксплойт, позволяющий удаленно выполнить код, получит полную сумму вознаграждения.

Остальным тоже что-нибудь перепадет, так как их материалы все равно будут использованы ZDI, следовательно, за них заплатят определенную сумму в рамках другой программы по поиску уязвимостей.

Авторы инициативы подчеркивают, что 0-day эксплойт должен использовать уязвимость в самом продукте, а не в стороннем плагине или аддоне. Также обязательным условием является предоставление полностью рабочей версии эксплойта, а не только POC-кода.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru