



Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Злоумышленник создал ботнет из 18 000 маршрутизаторов всего за день

Всего за один день автор вредоносной программы создал ботнет, который насчитывал 18 000 маршрутизаторов. Эту связку зараженных устройств обнаружили исследователи в области безопасности из NewSky Security.

Заразить устройства и создать ботнет получилось благодаря эксплуатации уязвимости в роутерах Huawei HG532, которая известна под идентификатором CVE-2017-17215.

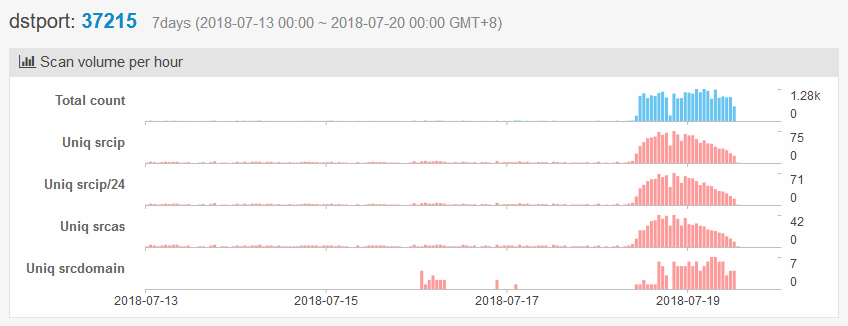
Активное сканирование этой уязвимости, которую можно использовать через порт 37215, началось в Сети вчера утром.

К вечеру исследователь безопасности NewSky Анкит Анубхав отметил, что ботнет уже насчитывает 18 000 зараженных маршрутизаторов. Эксперт утверждает, что стоящий за ботнетом злоумышленник сам связался с ним, хвастаясь своим достижением.

Киберпреступник даже предоставил список IP-адресов всех жертв.

Злоумышленник заявил, что его псевдоним «Anarchy» («Анархия»), он отказался объяснить причину своих действий.

Однако у Анубхава есть предположение, что Anarchy — это печально известный киберпреступник, проходящий под псевдонимом Wicked. Напомним, что Wicked причастен к созданию различных вариаций IoT-вредоноса Mirai.

Эти вариации известны под именами Wicked, Omni, и Owari (Sora), они использовались для DDoS-атак.

Специалиста поразила та легкость, с которой киберпреступник создал такой огромный ботнет всего за день. При этом он не использовал никому не известную 0-day уязвимость, а эксплуатировал давно всем известный баг. CVE-2017-17215 раньше использовал и Satori, и другие вредоносные программы, основанные на Mirai.

Также автор ботнета поделился своими планами — он хочет использовать другую уязвимость — CVE-2014-8361 — которая затрагивает маршрутизаторы Realtek, ее можно использовать через порт 52869.

«Anarchy уже начал тестирование использования уязвимости CVE-2014-8361», — поделился Анубхав.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru