



Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

Новая спуфинг-атака на GPS-системы может сбить маршрут пользователя

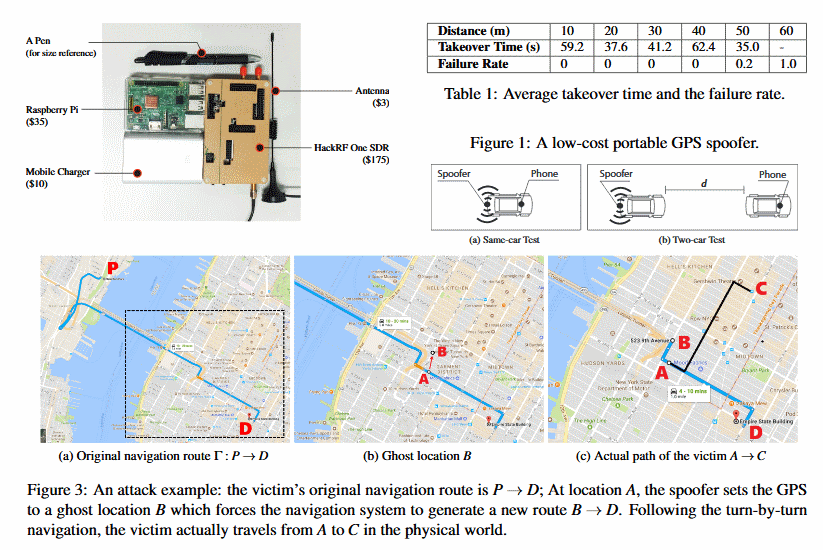
Специалисты рассказали, что им удалось осуществить успешную спуфинг-атаку на GPS-системы. Такая атака может позволить заманить пользователей в определенные места, либо просто сбить с правильного курса.

Новый метод, описанный экспертами, примечателен тем, что у него нет недостатков прошлых спуфинг-атак — в более ранних экспериментах успешная атака не получалась по той причине, что вредоносный маршрут был бессмысленным, либо не был синхронизирован с дорожной инфраструктурой.

Однако китайским специалистам совместно с экспертами Microsoft Research на этот раз удалось провести GPS-атаку, которая учитывает дорогу вокруг атакуемого объекта.

Для осуществления атаки эксперты разработали алгоритм, который работает в режиме реального времени, также исследователи использовали портативное устройство GPS, которое стоило в районе 223 долларов.

Исследователи говорят, что их алгоритм позволяет злоумышленнику выбрать область, куда они смогут заманить своих жертв.

«Алгоритм обрабатывает входы GPS на целевое устройство таким образом, что сами подсказки и отображаемые на карте маршруты соответствуют реальной дороге», — пишут эксперты в своем отчете.

«В среднем наш алгоритм определил 1547 потенциальных “вредоносных” маршрутов для каждой поездки. Стало быть, у злоумышленника будет большой выбор — он сможет построить опасный маршрут и навредить жертве».

Исследователи протестировали способ атаки на реальных дорогах в Китае и США. Оказалось, что 95 % (38 из 40) участников следовали по неправильному “вредоносному” направлению. Группа экспертов утверждает, что их способ подойдет для атаки любой навигационной системы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru