



Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Исследователи вредоносных программ для мобильных устройств из IBM X-Force зафиксировали несколько разработчиков, которые постоянно загружают вредоносы для Android в официальный магазин приложений Google Play Store.

В ходе мониторинга активности банковских зловредов эксперты обнаружили, что загружаемые в официальный магазин вредоносные приложения используются в качестве первого этапа заражении пользователя такими программами, как Marcher ExoBot и BankBot Anubis.

Эти два вредоноса пытаются похитить учетные данные банковских приложений, электронных кошельков и платежных карт.

Естественно, злоумышленники пытались замаскировать свои программы под легитимные приложения, среди которых можно было встретить автомобильные приложения, онлайн-магазины и различные финансовые помощники.

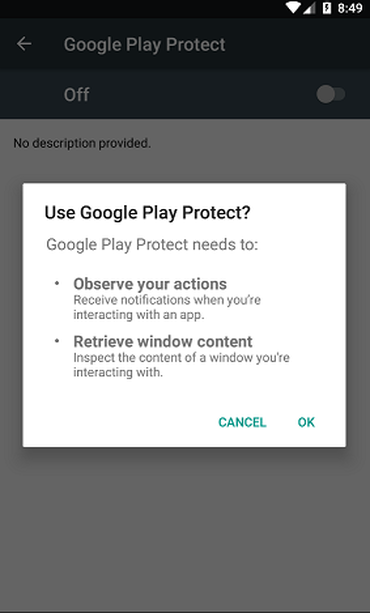
Схема мало отличалась от сотен других вредоносных кампаний — всеми правдами и неправдами пользователя пытались заставить предоставить вредоносному приложению соответствующие разрешения в системе. После получения требуемых разрешений вредонос уже мог беспрепятственно осуществлять свою активность, в частности, снимать скриншоты экрана.

Более того, вредоносные приложения обладают возможностями кейлоггера, а также могут накладывать свой слой поверх легитимных приложений, что помогает перехватить вводимую пользователем информацию.

Киберпреступники также модернизировали код, добавляя обфускацию, чтобы избежать обнаружения средствами безопасности Google Play.

Специалисты связались с Google, предоставив данные исследования.

Вчера мы писали, что пользователи Android получили дополнительный бонус конфиденциальности при использовании приложения YouTube. Разработчики реализовали режим «инкогнито», позволяющий просматривать ролики, которые не будут сохраняться в истории просмотра пользователя.

Подпишитесь на новости

Реклама добралась до Макса: платформа начала тестировать новые инструменты

Национальная платформа Макс готовится превратить внимание пользователей в рекламный инвентарь. В приложении уже началось тестирование соответствующих инструментов, заявили в пресс-службе сервиса. Пока команда не раскрывает, где именно появится реклама, как она будет выглядеть и кому разрешат её размещать.

Сроки полноценного запуска тоже оставили за кадром, подробностями разработчики обещают поделиться позднее.

Сейчас Макс позиционируется не просто как мессенджер, а как национальная цифровая платформа. Пользователи могут обмениваться сообщениями, совершать голосовые вызовы и платежи, получать электронные госуслуги, а также подтверждать личность с помощью цифрового ID.

Запуск собственной рекламной системы выглядит вполне ожидаемым шагом: растущей платформе нужны инструменты монетизации, а бизнесу — доступ к новой аудитории.

Главная интрига теперь в другом: ограничится ли Макс продвижением публикаций в каналах или встроит рекламу глубже в приложение.

RSS: Новости на портале Anti-Malware.ru