


Киберпреступники BlackTech подписывали вредоносы сертификатом D-Link

Киберпреступники BlackTech подписывали вредоносы сертификатом D-Link

Киберпреступники BlackTech подписывали вредоносы сертификатом D-Link

В начале этого месяца были пойманы участники киберпреступной группы BlackTech. Отличительной особенностью этих злоумышленников было использование краденых сертификатов D-Link для подписи вредоносных программ, использованных в недавней кампании.

Специалисты подчеркивают, что этот же сертификат использовался для подписи официального программного обеспечения D-Link, следовательно, он был украден BlackTech.

Злоумышленники использовали сертификат D-Link для подписи двух вредоносных программ, одной из которых был бэкдор PLEAD, а второй — неопознанный зловред, ворующий пароли.

PLEAD уже использовался этой группой в прошлом, с помощью этого бэкдора BlackTech атаковала цели в Восточной Азии, особенно на Тайване.

Вторая вредоносная программа, ворующая пароли, не представляет собой ничего особенного — вредонос способен извлекать пароли только из четырех приложений: Internet Explorer, Google Chrome, Mozilla Firefox и Microsoft Outlook.

D-Link, естественно, приняла меры относительно своего сертификата — компания отозвала его в прошлый вторник, 3 июля. До этого сертификат использовался компанией для защиты веб-панели IP-камер.

Однако оказалось, что BlackTech пошла дальше — помимо сертификата, выпущенного D-Link, киберпреступники использовали другой сертификат, выданный тайваньской технической компанией Changing Information Technology. Поскольку он был отозван еще 4 июля 2017 года, особой пользы злоумышленникам он не принес.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

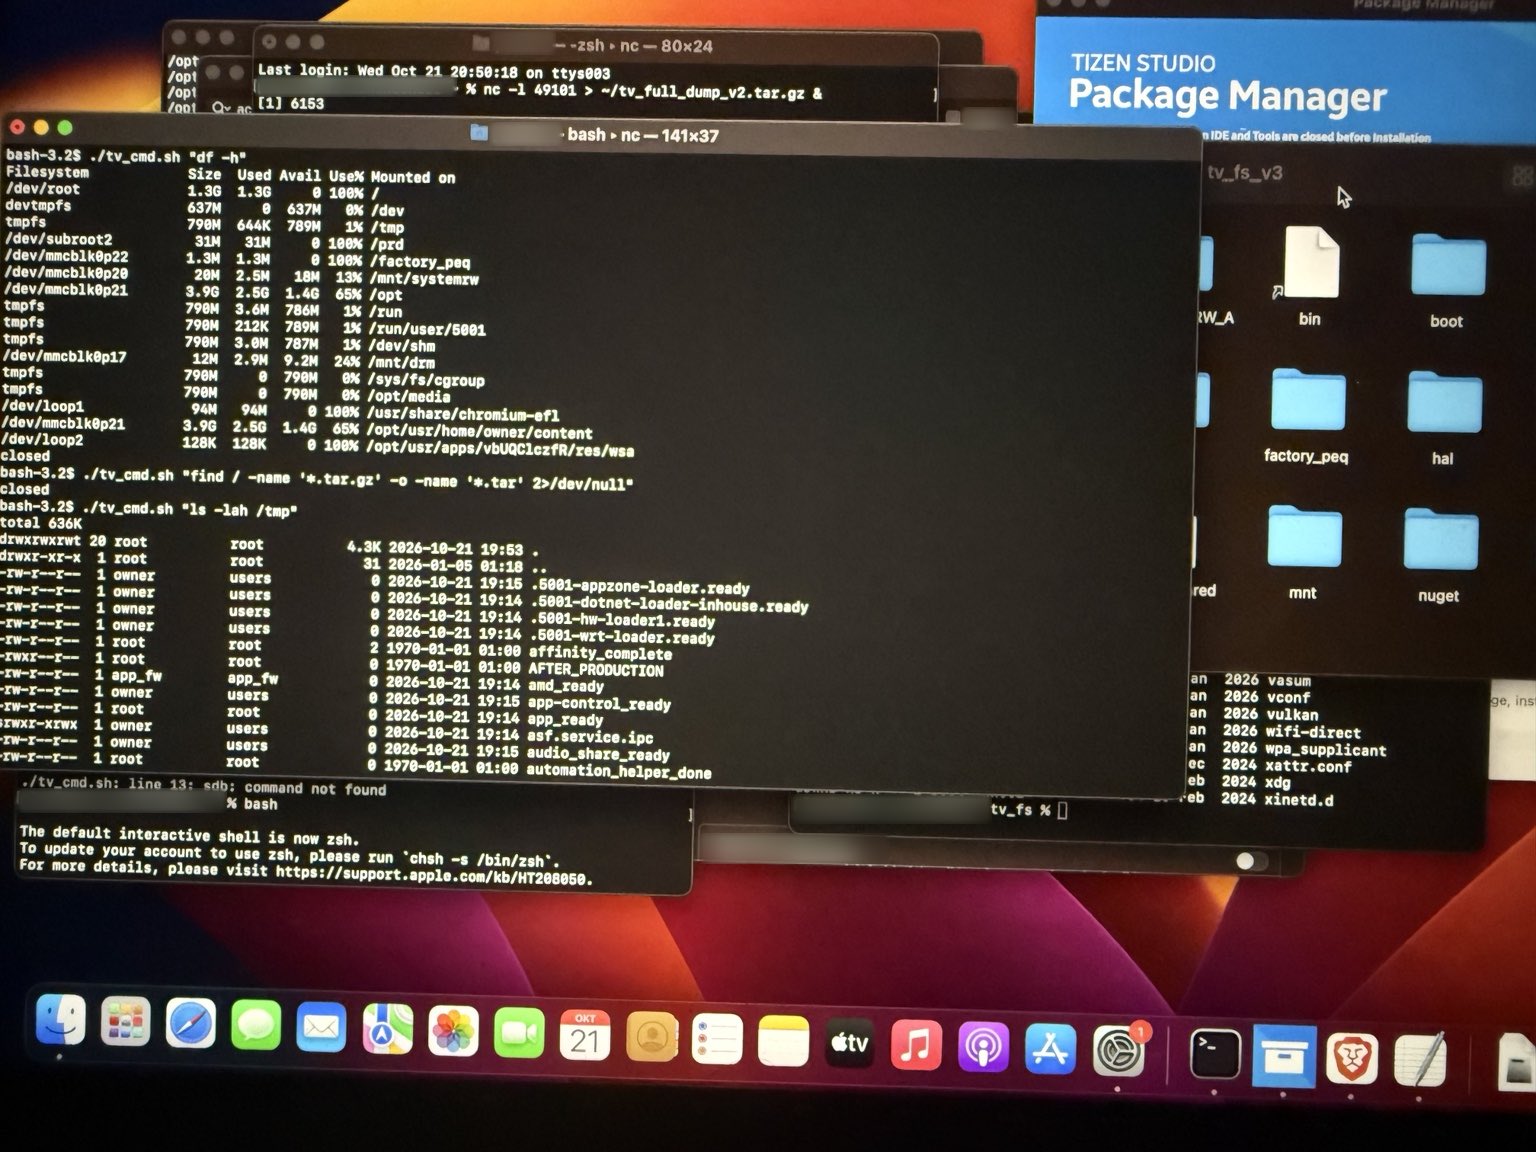
Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru