



Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Команда Trezor, мультивалютного криптокошелька, обнаружила фишинговую атаку, нацеленную на пользователей этого сервиса. Атаки проходили в выходные дни. Разработчики уточняют, что речь идет о таких формах взлома, как DNS-спуфинг и BGP-хайджекинг.

Атакующие перехватили легитимный трафик, предназначенный для официального домена wallet.trezor.io, перенаправив пользователей на вредоносный сервер, на котором размещается поддельный веб-сайт.

В настоящее время владельцы Trezor занимаются расследованием данного инцидента, пытаясь определить причину удачных кибератак.

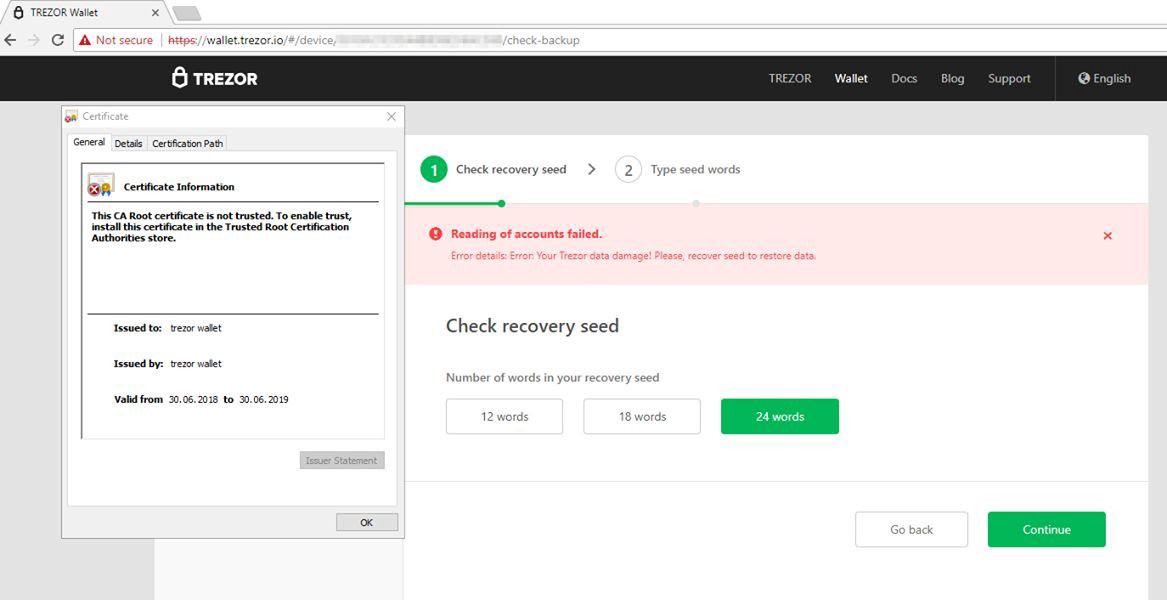
Об атаках стало известно после того, как пользователи пожаловались на проблемы с недействительным сертификатом HTTPS при попытке зайти на сайт Trezor. Оказалось, что это был фишинговый сайт, представлявший полную копию легитимного, однако он не мог имитировать наличие валидного сертификата.

Именно отсутствие надежного сертификата, к которому привыкли пользователи, помогло им понять, что здесь что-то не в порядке. Сообщество Trezor сразу же было предупреждено о возможных попытках фишинга.

Поддельный ресурс выдавал пользователям предупреждение о том, что синхронизация данных их аппаратного кошелька Trezor и их учетной записи не удалась.

Более того, фишинговый сайт просил пользователей ввести копию своих «recovery seed» (коды, которые могут помочь злоумышленникам захватить счета Trezor).

Команда Trezor заявила, что ей удалось связаться с хостером вредоносного сайта и прекратить работу фишингового ресурса.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru