



ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоя

Популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

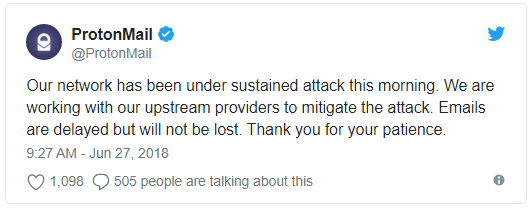
«Сегодня утром наша сеть подверглась массированной атаке. Мы работаем над тем, чтобы минимизировать последствия этого инцидента. Письма могут задерживаться, но утеряны не будут. Спасибо за ваше терпение», — пишет компания в Twitter.

По словам ProtonMail, самый продолжительный сбой занял порядка 10 минут.

DDoS-атаки на ProtonMail начались еще в 2015 году, с тех пор компания приняла нужные меры, что позволяет теперь справляться с подобными атаками ежедневно.

Однако последняя атака была слишком масштабной, защитных мер ProtonMail оказалось недостаточно для того, чтобы отразить это нападение с достоинством. Технический директор согласился с тем, что компании нужно принять дополнительные меры, чтобы в будущем лучше справляться с такими инцидентами.

В конце мая мы писали, что создатели популярного сервиса веб-почты с шифрованием ProtonMail выпустили бесплатную версию своего VPN-сервиса для компьютеров на macOS. Получивший имя ProtonVPN сервис обладает довольно широкими возможностями, хоть и уступает своим платным аналогам.

ProtonVPN для Windows и Android уже существует, так что компания решила сконцентрироваться на создании версии для macOS.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru