



Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

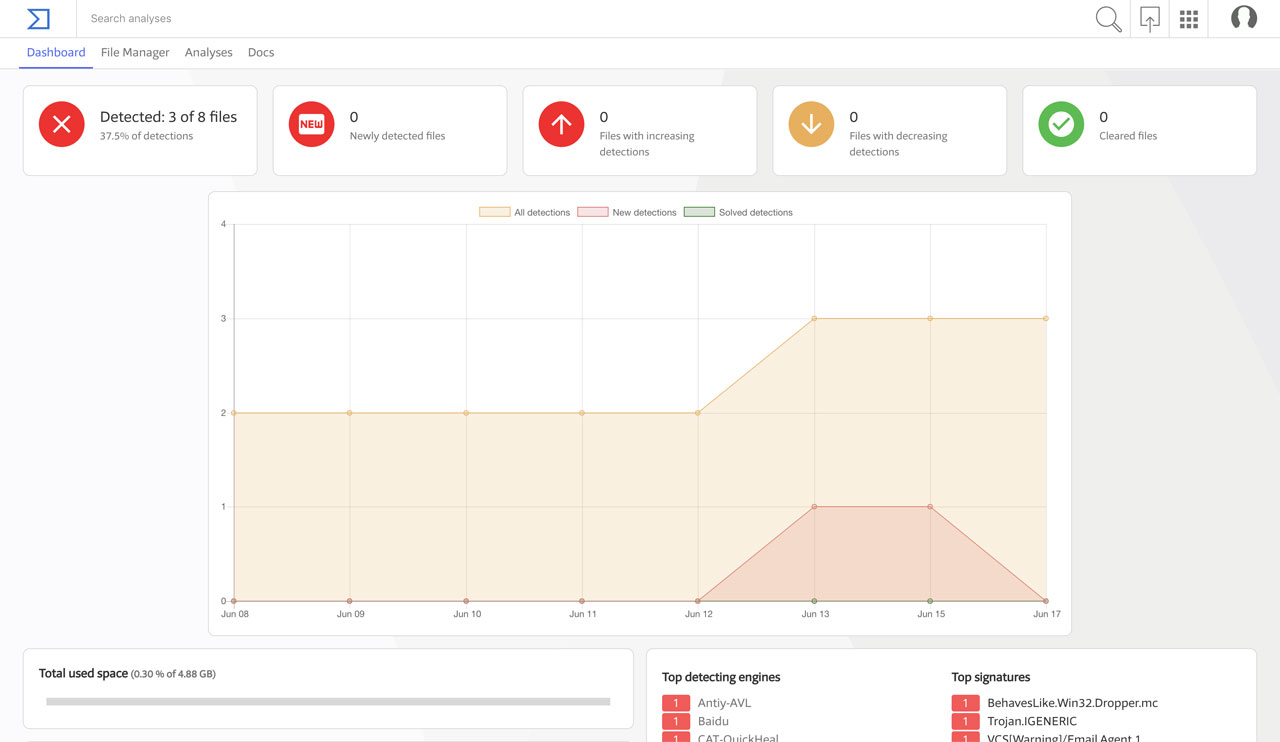
VirusTotal запускает новую платную услугу «VirusTotal Monitor», которая будет уведомлять подписчиков о том, что их программа детектируется антивирусными продуктами как вредонос. В целом, система позволит оперативно ставить в известность разработчиков и антивирусных вендоров о ложном детекте, чтобы они быстро приняли меры по его устранению.

Ложные срабатывания — давняя проблема для разработчиков программного обеспечения, они портят репутацию и часто приводят к потере дохода, так как браузеры и поисковые системы блокируют загрузку такой программы.

В такой ситуации иногда непросто найти контакты того или иного вендора, разработчик может потратить на это часы. Сайты небольших производителей антивирусов не всегда доступны, а формы контактов не работают должным образом.

Именно поэтому VirusTotal Monitor может быть полезен многим разработчикам, так как большую часть работы по уведомлению вендоров он берет на себя.

Подписчики VirusTotal Monitor получат доступ к панели мониторинга, которая будет отображать все загруженные файлы, текущие детекты (если есть) и временную шкалу, на которой будет видна дата, когда тот или иной вендор задетектировал файлы.

При загрузке файлов в монитор можно использовать интерфейс Google Drive. VirusTotal будет ежедневно выполнять проверку каждого из файлов, отслеживая статус детектирования. Если будут обнаружены новые изменения, VirusTotal Monitor немедленно отправит соответствующие уведомления, чтобы запустить процесс устранения ложных срабатываний.

В настоящее время неизвестно, сколько будет стоить эта услуга. Скорее всего, сумма будет индивидуальна в каждом случае, и будет зависеть от количества файлов и общего размера личного хранилища.

Демонстрация работы сервиса VirusTotal Monitor была опубликована на YouTube. Она доступна ниже:

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru