



Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

Новый сервис VirusTotal Monitor будет уведомлять о ложных детектах

VirusTotal запускает новую платную услугу «VirusTotal Monitor», которая будет уведомлять подписчиков о том, что их программа детектируется антивирусными продуктами как вредонос. В целом, система позволит оперативно ставить в известность разработчиков и антивирусных вендоров о ложном детекте, чтобы они быстро приняли меры по его устранению.

Ложные срабатывания — давняя проблема для разработчиков программного обеспечения, они портят репутацию и часто приводят к потере дохода, так как браузеры и поисковые системы блокируют загрузку такой программы.

В такой ситуации иногда непросто найти контакты того или иного вендора, разработчик может потратить на это часы. Сайты небольших производителей антивирусов не всегда доступны, а формы контактов не работают должным образом.

Именно поэтому VirusTotal Monitor может быть полезен многим разработчикам, так как большую часть работы по уведомлению вендоров он берет на себя.

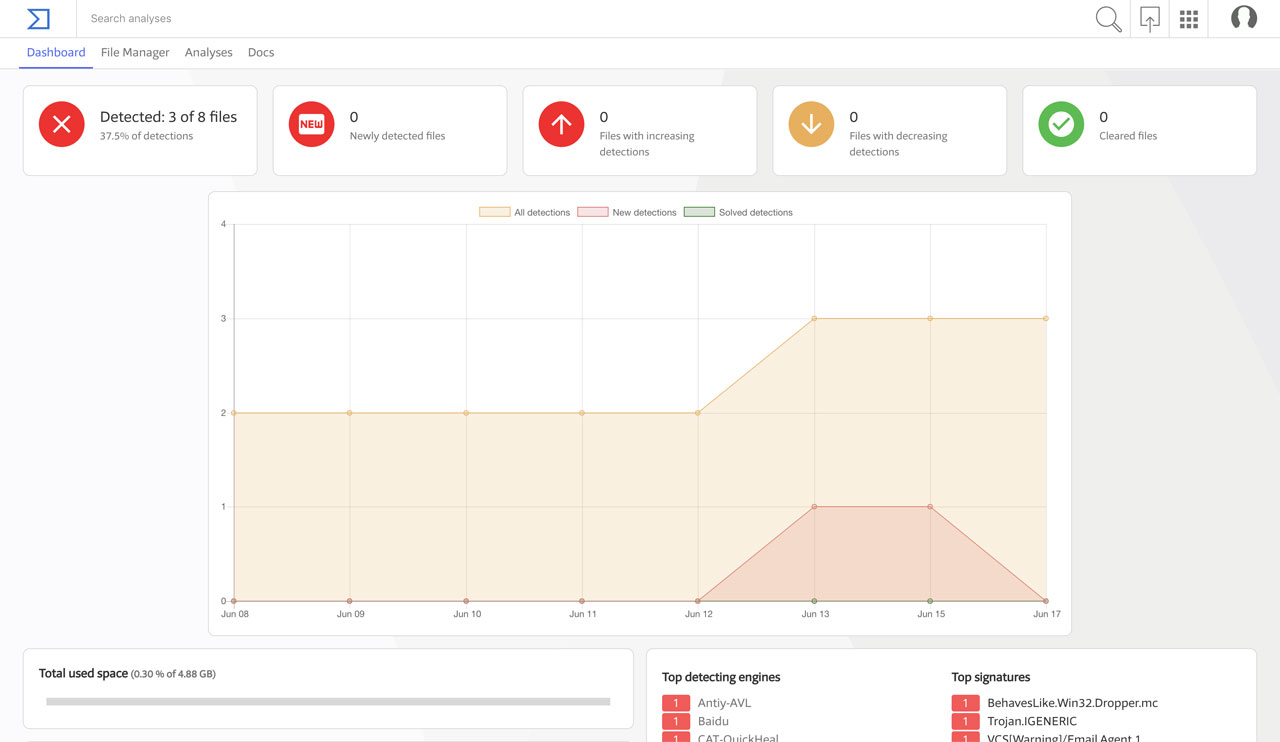
Подписчики VirusTotal Monitor получат доступ к панели мониторинга, которая будет отображать все загруженные файлы, текущие детекты (если есть) и временную шкалу, на которой будет видна дата, когда тот или иной вендор задетектировал файлы.

При загрузке файлов в монитор можно использовать интерфейс Google Drive. VirusTotal будет ежедневно выполнять проверку каждого из файлов, отслеживая статус детектирования. Если будут обнаружены новые изменения, VirusTotal Monitor немедленно отправит соответствующие уведомления, чтобы запустить процесс устранения ложных срабатываний.

В настоящее время неизвестно, сколько будет стоить эта услуга. Скорее всего, сумма будет индивидуальна в каждом случае, и будет зависеть от количества файлов и общего размера личного хранилища.

Демонстрация работы сервиса VirusTotal Monitor была опубликована на YouTube. Она доступна ниже:

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru