



Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Новый баг в Signal позволяет получить переписку в виде простого текста

Второй раз за неделю пользователям приложения для обмена сообщениями Signal придется обновлять свои инсталляции программы, так как разработчики устранили еще одну серьезную уязвимость, способную привести к инъекции злонамеренного кода.

Для эксплуатации этого бага злоумышленнику нужно всего лишь отправить специальное текстовое сообщение на десктопную версию мессенджера. При этом взаимодействие с пользователем совершенно не требуется.

Новая уязвимость получила идентификатор CVE-2018-11101, она находится в функции, отвечающей за проверку цитируемых сообщений.

Другими словами, все, что потребуется злоумышленнику, — отправить вредоносный код HTML-JavaScript в качестве сообщения жертве, а затем процитировать — и, соответственно, ответить — на это сообщение случайным текстом.

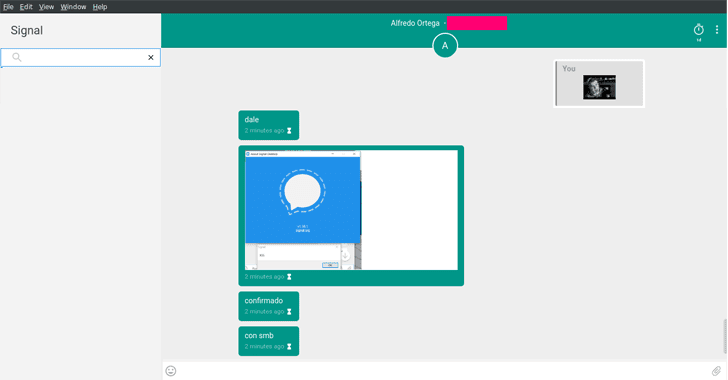
Получив это сообщение, настольная версия клиента Signal выполнит вредоносную составляющую без всякого взаимодействия с пользователем. Эксперты опубликовали видео, на котором демонстрируется успешная атака на Signal.

Исследователям также удалось создать новый PoC-эксплойт, который позволяет удаленно похитить все беседы жертвы в Signal. Причем эти беседы будут получены злоумышленником в виде простого текста.

Стало быть, данная атака сводит на нет сквозное шифрование, применяемое в Signal.

Но и это еще не все. Специалисты отметили, что злоумышленник может подключить файлы, используя тег iFrame и попытаться похитить хеш пароля NTLMv2 пользователей Windows.

«В операционной системе Windows политика защиты контента (CSP) не может предотвратить удаленное подключение файлов через SMB-протокол. В этом случае атакующий может удаленно запустить JavaScript, указав его в качестве источника в теге iframe, например: <iframe src=\\DESKTOP-XXXXX\Temp\test.html>», — пишут исследователи.

Эксперты полагают, что киберпреступник может использовать инъекцию кода, чтобы заставить Windows инициировать автоматическую проверку подлинности с SMB-сервером, что приведет к передаче имени пользователя и хеша пароля NTLMv2 атакующему.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru