



Вымогатель StalinLocker отображает жертве Сталина и удаляет все файлы

Вымогатель StalinLocker отображает жертве Сталина и удаляет все файлы

Вымогатель StalinLocker отображает жертве Сталина и удаляет все файлы

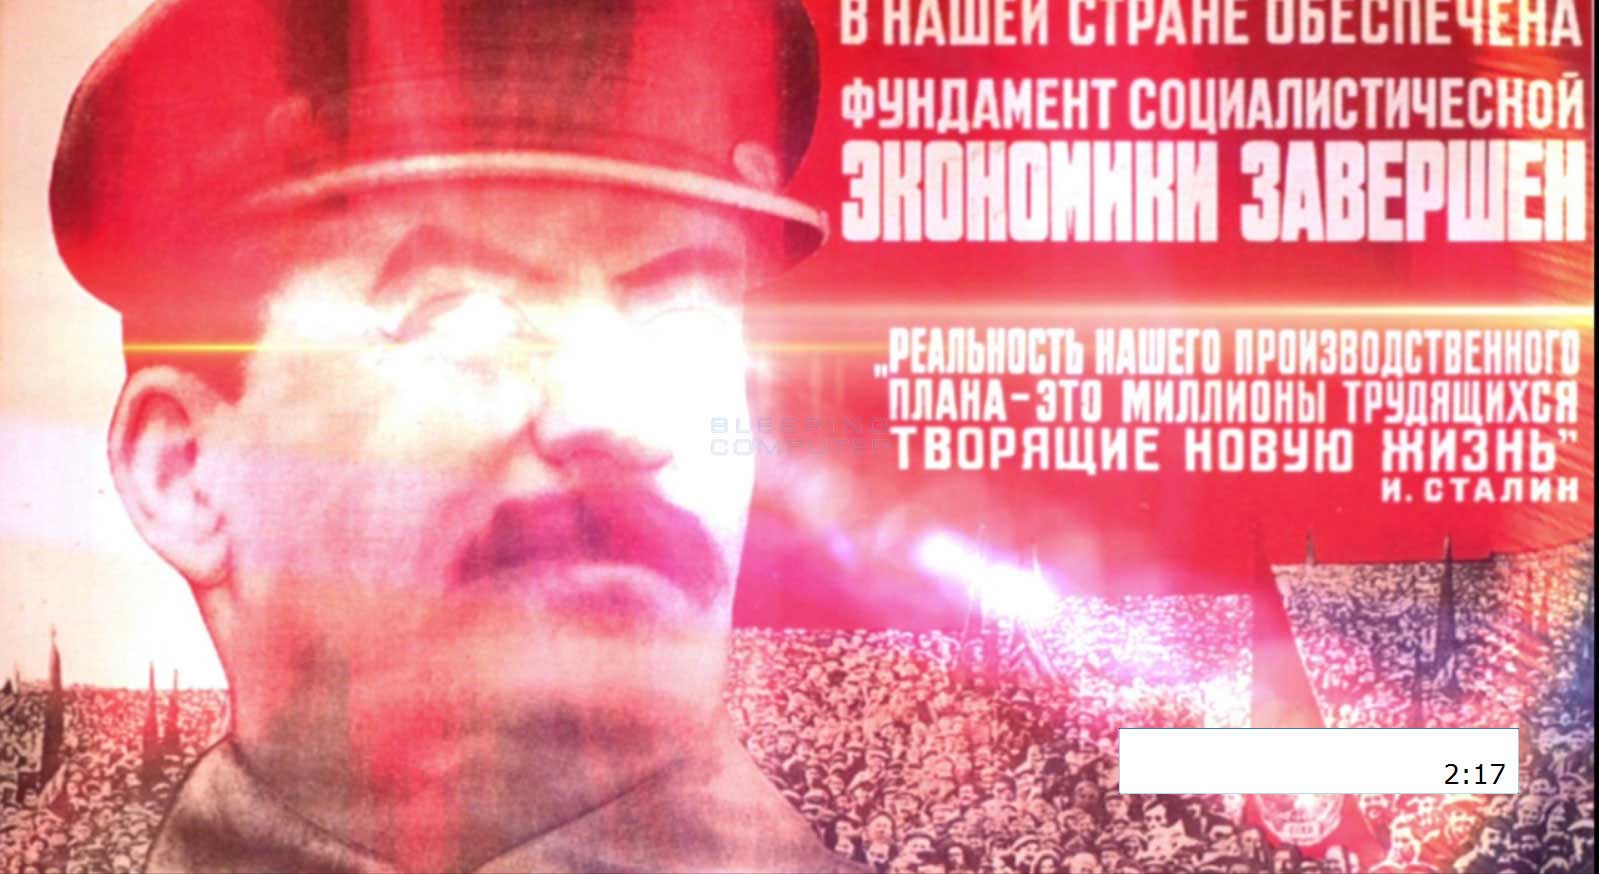
Эксперты обнаружили новый вымогатель-вайпер, который отображает жертве Сталина и воспроизводит гимн СССР. Вредонос также дает пользователю 10 минут, показывая обратный отсчет, в течение которых жертве нужно ввести правильный код. Если код не будет введен, вымогатель попытается удалить содержимое всех дисков на компьютере.

Вредоносная программа получила имя StalinLocker или StalinScreamer, после запуска она выполняет следующие шаги:

  • Извлекает файл USSR_Anthem.mp3 в каталог %UserProfile%\AppData\Local и воспроизводит его. Гимн практически идентичен тому, что размещен на YouTube, однако качество гораздо хуже.
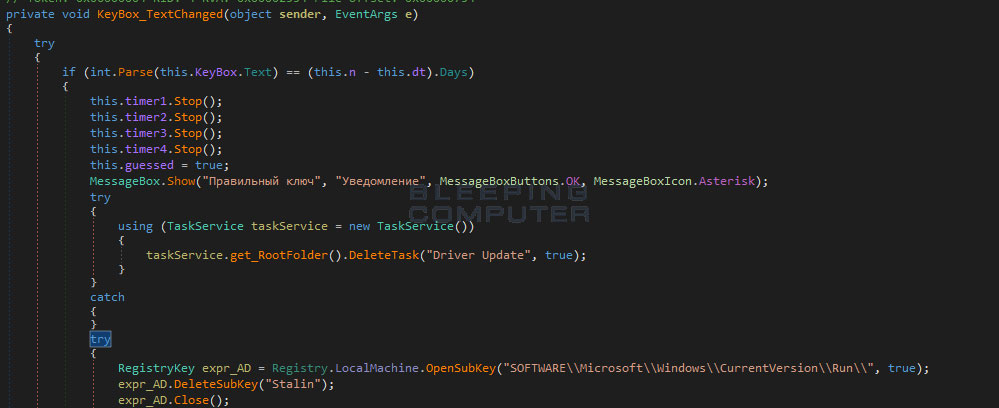
  • Копирует себя как %UserProfile%\AppData\Local\stalin.exe и создает пункт автозапуска под названием «Stalin», который запускает блокировку экрана и вайпер при входе пользователя.
  • Создает файл %UserProfile%\AppData\Local\fl.dat, в который записывает значение — текущее количество секунд, разделенное на 3. Таким образом, каждый раз при запуске обратный отсчет будет значительно меньше.
  • Пытается завершить процессы Explorer.exe, taskmgr.exe и другие, кроме Skype или Discord.
  • Пытается создать запланированную задачу под названием «Driver Update», которая будет запускать Stalin.exe — отвечающий за эту часть код в настоящее время выдает ошибки.

После выполнения всех этих шагов StalinLocker отображает экран блокировки с 10-минутным обратным отсчетом. Либо вы введете правильный код, либо ваши файлы будут полностью удалены. Специалистам удалось высчитать, что этот код генерируется путем вычитания из текущей даты (когда вайпер был запущен) дату 1922.12.30.

Если пользователь ведет правильный код, вайпер завершит работу и удалит пункт автозапуска.

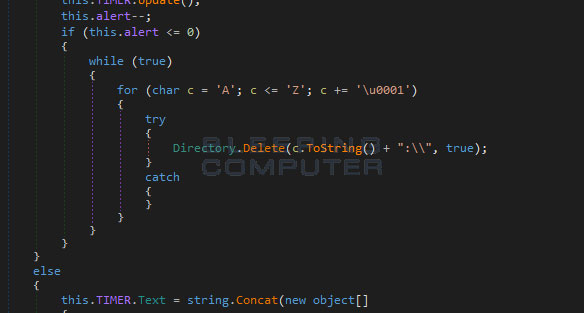
Если же пользователь не введет нужный код, вредоносная программа попытается удалить все файлы, найденные на всех дисках, подключенных к компьютеру. Для этого вымогатель будет перебирать в алфавитном порядке буквы, которые назначаются дискам: от A до Z.

Этот вредонос данный момент все еще находится в разработке, но злоумышленники могут легко его доработать. К счастью, большинство антивирусных продуктов детектируют этот вымогатель.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru