



Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

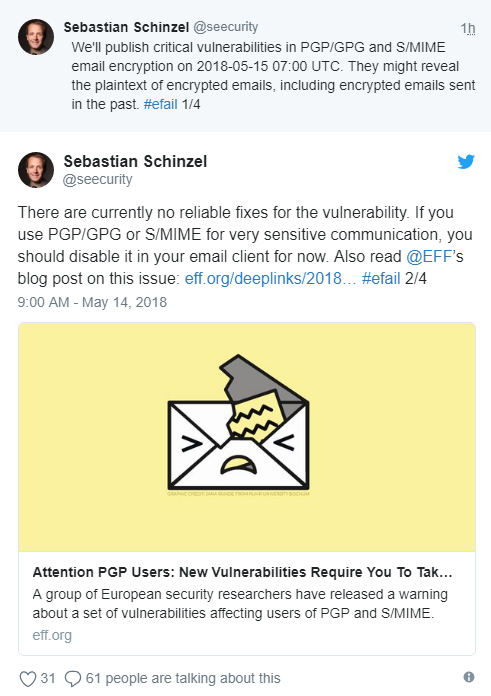
Два наиболее распространенных метода шифрования электронных писем — PGP и S/Mime — уязвимы для атак, которые раскрывают текст зашифрованных писем. Поскольку на данный момент нет надежного способа устранения этой бреши, специалисты рекомендуют немедленно удалить PGP и S/Mime из почтовых клиентов.

«Эти баги могут раскрыть электронные письма в виде простого текста, включая те, что вы отправляли в прошлом», — пишет эксперт Себастьян Шинзель в Twitter. — «В настоящее время нет надежных методов устранения этой уязвимости. Если вы используете PGP/GPG или S/MIME, вы должны их отключить из соображений безопасности».

Эксперт ссылается на сообщение в блоге Фонда электронных рубежей (Electronic Frontier Foundation), опубликованное в субботу вечером. В нем говорится:

«Фонд связался с исследовательской группой и может подтвердить, что эти уязвимости представляют реальный риск для использующих эти инструменты лиц. Наш совет ничем не отличается от того, что дают исследователи — немедленно отключить или удалить эти инструменты».

Фонд даже опубликовал инструкции по отключению уязвимых плагинов в Thunderbird, macOS Mail, и Outlook.

На данный момент о характере самих уязвимостей известно немного, однако технические подробности будут опубликованы в понедельник вечером, как заявляют специалисты.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru