



Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

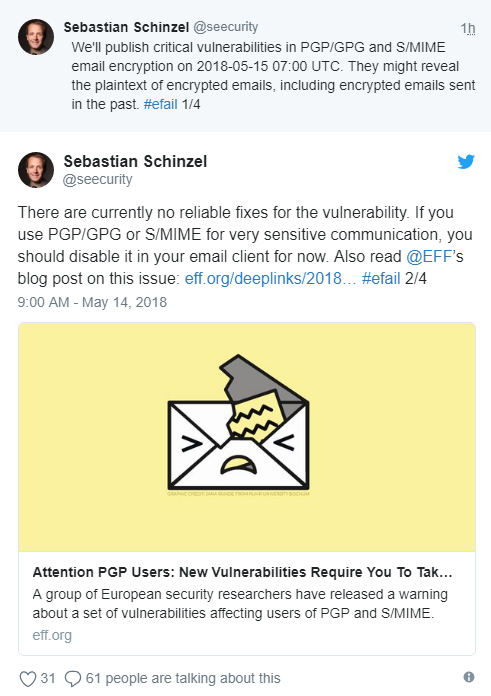
Два наиболее распространенных метода шифрования электронных писем — PGP и S/Mime — уязвимы для атак, которые раскрывают текст зашифрованных писем. Поскольку на данный момент нет надежного способа устранения этой бреши, специалисты рекомендуют немедленно удалить PGP и S/Mime из почтовых клиентов.

«Эти баги могут раскрыть электронные письма в виде простого текста, включая те, что вы отправляли в прошлом», — пишет эксперт Себастьян Шинзель в Twitter. — «В настоящее время нет надежных методов устранения этой уязвимости. Если вы используете PGP/GPG или S/MIME, вы должны их отключить из соображений безопасности».

Эксперт ссылается на сообщение в блоге Фонда электронных рубежей (Electronic Frontier Foundation), опубликованное в субботу вечером. В нем говорится:

«Фонд связался с исследовательской группой и может подтвердить, что эти уязвимости представляют реальный риск для использующих эти инструменты лиц. Наш совет ничем не отличается от того, что дают исследователи — немедленно отключить или удалить эти инструменты».

Фонд даже опубликовал инструкции по отключению уязвимых плагинов в Thunderbird, macOS Mail, и Outlook.

На данный момент о характере самих уязвимостей известно немного, однако технические подробности будут опубликованы в понедельник вечером, как заявляют специалисты.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru