



Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник АНБ разработал приложение, защищающее MacBook от атак

Бывший сотрудник Агентства национальной безопасности (АНБ) США разработал решение, которое поможет защитить пользователей MacBook от атак типа Evil Maid («злая горничная»). Оно представляет собой приложение, которое уведомляет пользователя каждый раз, когда кто-то пытается использовать его MacBook.

По словам специалиста Патрика Уордла, ранее работавшего на АНБ, процесс оповещения пользователя занимает считанные секунды — как только крышка MacBook откроется, его владелец получит уведомление об этом.

Уордл пояснил, что сам когда-то стал жертвой атаки «злой горничной». Во время своего пребывания в Москве (иронично, не правда ли?) Уордл решил пойти на свидание, организованное с помощью популярного приложения Tinder. Пока он отсутствовал кто-то пытался получить доступ к его MacBook, который он оставил в гостиничном номере.

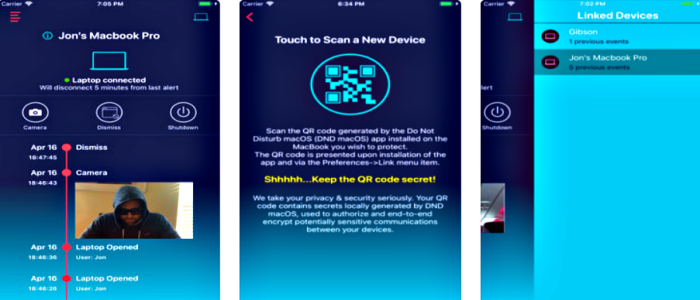
Разработанное Уордлом приложения для iOS получило имя Do Not Disturb, его главная задача — защищать Mac-компьютеры от Evil Maid. Помимо того, что Do Not Disturb сообщает пользователю о том, что кто-то пытается получить доступ к его MacBook, приложение также позволяет сфотографировать лицо человека, пытающегося проникнуть в систему, для этого используется веб-камера, которой оснащен ноутбук.

С помощью Do Not Disturb пользователь также может принудительно завершить сеанс, выключив компьютер.

Приложение бесплатное, однако, если вы хотите получать уведомления на устройстве iOS, вам может потребоваться установить дополнительное приложение. Сначала вам предоставят 7-дневную бесплатную пробную версию, потом потребуется вносить ежемесячную абонентскую плату в размере $ 9,99.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru