


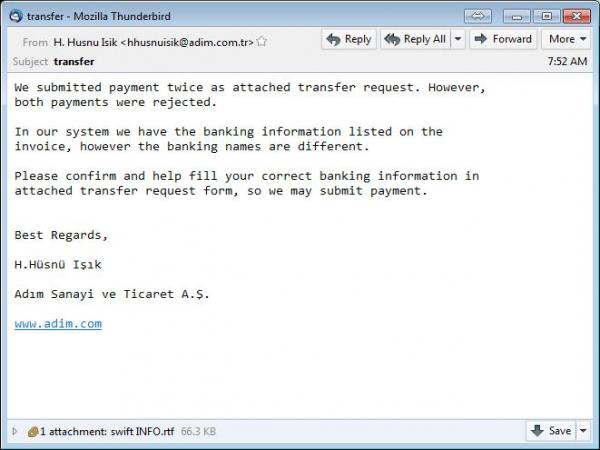

Обнаружена кроссплатформенная атака через зараженные RTF-документы

Обнаружена кроссплатформенная атака через зараженные RTF-документы

Обнаружена кроссплатформенная атака через зараженные RTF-документы

Эксперты из Trend Micro обнаружили спам-кампании вредоносных программ. Злоумышленники распространяли бэкдоры XTRAT и DUNIHI, а также вредоносную программу для сбора информации Loki, объединенную с Adwind RAT. Рост спам-рассылок эксперты наблюдали с 1 января по 17-е апреля 2017 года.

Эксперты Trend Micro определили две рассылки с разным набором вредоносных программ. В первой злоумышленники рассылали бэкдоры Adwind RAT, XTRAT вместе со шпионской программой Loki. Во втором сценарии спам-рассылки эксперты заметили использование VBScript с бэкдором DUNIHI. Обе спам-кампании использовали динамический DNS сервер “hopto[.]org”. В качестве контейнера для инфекции злоумышленники выбрали документ RTF, который использовал уязвимость CVE-2017-11882 для доставки Adwind, XTRAT и Loki.

После того как пользователь открыл зараженный файл, происходит загрузка Loki с сайта "hxxp://steamer10theatre[.]org/wp-admin/js/ehe[.]exe". Затем Loki, как дроппер, загружает Adwind и XTRAT.

Загруженные файлы нарушают работу RAT (систему удаленного администрирования) с помощью таких возможностей бэкдора, как anti-AV и anti-VM, и получают контроль над зараженным устройством. Примечательно, что Adwind и XTRAT используют один C&C сервер: "junpio70[.]hopto[.]org".

Первый вариант рассылки соединяется с сервером "badnulls[.]hopto[.]org:3011", а рассылка с DUNIHI использует "pm2bitcoin[.]com:62103.

“Рассылка разных вариаций вредоносных программ похожа на уловку, которая должна повысить шансы заражения устройства. Если одна вредоносная программа обнаружена, другая может остаться незамеченной, и закончить начатое”. - сообщает Trend Micro в своем отчете.

Кроссплатформенный бэкдор Adwind написан в Java, и используется злоумышленниками с 2013 года. Он представлен в виде платного сервиса, где клиенты платят за заражение устройств. Это многофункциональная программа для кражи пользовательских данных, шпионажа и захвата контроля над устройствами. 

С 1 января по 17 апреля Trend Micro зафиксировали 5535 новых заражений Adwind, большая часть из которых случилась в США, Японии, Австралии, Италии, Тайвани, Германии и Великобритании.

Ранее мы написали о том, как уязвимость в Microsoft Outlook позволяет с помощью RTF документа получать пользовательские данные. 


Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru