



Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Эксперты сообщают, что популярнейший браузер Chrome сканирует практически все файлы на компьютере пользователей под управлением системы Windows. Корень проблемы кроется в инструменте Chrome Cleanup Tool, использующем наработки антивирусной компании ESET.

Вполне естественно, что пользователи напряглись из-за таких «фичей», учитывая совсем недавнюю историю с Facebook и Cambridge Analytica, однако исследователи уверяют, что паниковать не стоит.

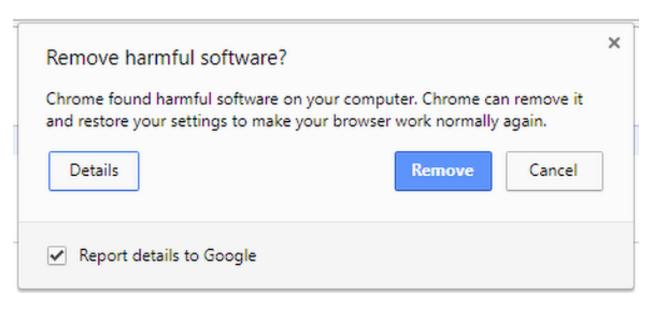
На деле версия Chrome для Windows сканирует ваш компьютер в поисках вредоносных программ, которые атакуют сам браузер, используя при этом антивирусное ядро ESET. Если браузер обнаруживает подозрительные программы, он отправляет метаданные проблемного файла в Google.

Затем запрашивается разрешение на удаление подозрительного файла. К слову, у пользователей есть возможность отказаться от отправки информации в Google, для этого надо убрать галочку напротив опции «Report details to Google».

На прошлой неделе эксперт Келли Шортридж обратила внимание, что Chrome сканирует файлы в каталоге «Документы», о чем она сразу сообщила в Twitter.

Этот твит вызвал недоумение многих специалистов, а также рядовых пользователей, что неудивительно, ведь таким образом браузер может просматривать, например, фотографии, хранящиеся на компьютере пользователя.

Однако глава службы безопасности Google Джастин Шух заверил в Twitter, что «единственная цель этого инструмента — обнаружить и удалить нежелательное программное обеспечение, которое может манипулировать браузером».

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru