



ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

ESET: криптомошенники атакуют пользователей биржи Poloniex

Специалисты ESET обнаружили новую фишинговую атаку, нацеленную на пользователей криптовалютной биржи Poloniex. В Google Play появилось новое вредоносное приложение, предназначенное для кражи данных.

Poloniex – популярная криптовалютная биржа, на которой можно торговать более чем 100 криптовалютами. У ресурса есть официальный сайт, но отсутствует собственное мобильное приложение, чем давно и успешно пользуются мошенники.

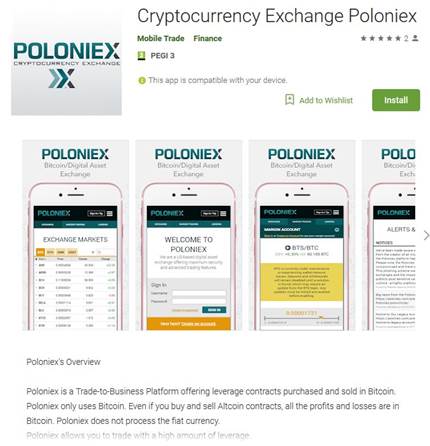
В марте вирусный аналитик ESET Лукас Стефанко обнаружил в Google Play новое вредоносное приложение, использующее бренд Poloniex. На тот момент программа не собирала данные – только переадресовывала пользователей на официальный сайт биржи.

По мнению Лукаса Стефанко, мошенники планировали таким образом набрать базу лояльных пользователей, а затем перехватывать их данные с помощью поддельного окна для ввода логина и пароля.

Фишинговое приложение было удалено из Google Play после сообщения ESET.

Осенью 2017 года ESET предупреждала о других фишинговых кампаниях, связанных с Poloniex. Поддельные приложения POLONIEX и POLONIEX EXCHANGE, собирающие логины и пароли пользователей, были скачаны из Google Play в общей сложности больше 5000 раз.

ESET рекомендует проверять подлинность мобильных приложений (наличие ссылки на официальном сайте), рейтинги и отзывы пользователей на Google Play, а также использовать двухфакторную аутентификацию и надежное антивирусное решение для мобильных устройств.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru