



Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

Жертвам вымогателя GandCrab теперь доступен бесплатный декриптор

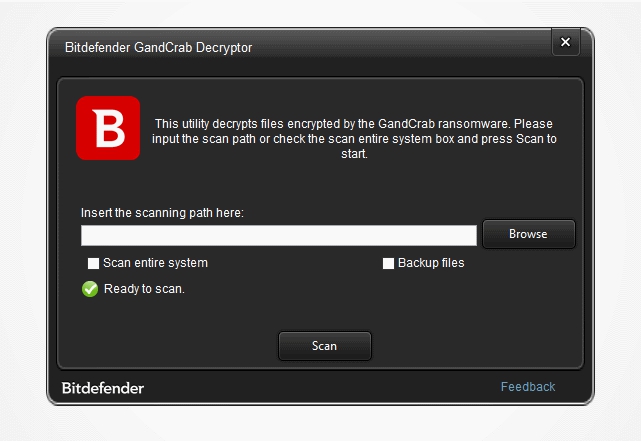
Румынская полиция и Управление по расследованию организованной преступности и терроризма Румынии (DIICOT) объявили о выпуске бесплатного декриптора, который поможет жертвам вымогателя GandCrab восстановить зашифрованные файлы без выплаты выкупа.

Об этом сообщается на официальном сайте DIICOT. Декриптор вышел при поддержке Европола, разработан компанией Bitdefender и доступен по ссылке на сайте проекта NoMoreRansom. 

GandCrab появился в Dark Web в конце 2018 года и стал одним из самых опасных вирусов-вымогателей. Вредонос работает по принципу RaaS (Ransomware-as-a-Service), то есть распространяется через партнерскую программу. Любой пользователь может скачать вирус без первоначального взноса, сгенерировать зараженный файл и распространить на компьютеры жертв, например, через email-сообщения. Если пользователь открывает файл, данные на его компьютере шифруются, а программа просит выкуп за дешифровку. Часть выкупа идет создателям, а часть — партнерам-распространителям.

Криптовымогатель впервые был описан в статье на Beeping Computer. Перуанский исследователь Дэвид Монтенегро обнаружил, что GandCrab продается на русскоязычном хакерском форуме.

Теперь жертвы GandCrab смогут воспользоваться бесплатным дешифратором и избежать выплаты выкупа. 

gandcrab_decryptor

Ранее в этом месяце мы писали про другие вирусы-вымогатели, которые работают по принципу RaaS: Saturn и Data Keeper. А в декабре рассказывали про самые опасные программы-вымогатели, которые атаковали пользователей сети в 2017 году.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru