



Пожалуйста хватит! Facebook заспамил пользователей sms-сообщениями

Пожалуйста хватит! Facebook заспамил пользователей sms-сообщениями

Пожалуйста хватит! Facebook заспамил пользователей sms-сообщениями

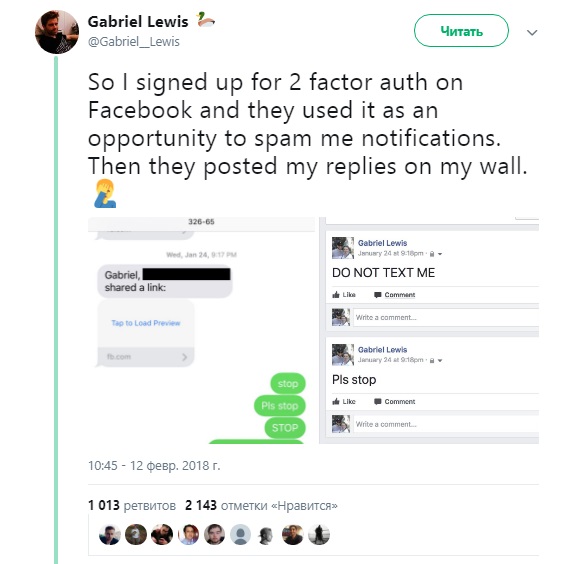
Пользователи Facebook, перешедшие на двухфакторную аутентификацию, пожаловались на гору спама в сообщениях от компании. После подключения на телефонные номера, использованные при регистрации, стали приходить многочисленные SMS. Но самое странное произошло, когда пользователи в бешенстве стали отвечать на сообщения. Их ответы начали появляться в виде постов на их же страницах в Facebook.

Lewis_Twit

В ответ на жалобы представитель компании не сказал ничего вразумительного, заявив The Verge:

“Мы позволяем людям самим контролировать уведомления, в том числе поступающие от систем безопасности, таких как двухфакторная аутентификация. Мы следим за ситуацией и стараемся понять, можем ли сделать больше, чтобы помочь людям управлять своей коммуникацией”.

Также представитель компании посоветовал пользователям вместо номера телефона использовать генератор кода, например, Google Authenticator. 

Пока непонятно, являются ли навязчивые уведомления багом или новым маркетинговым инструментом Facebook, который должен “увеличить вовлеченность” пользователей в коммуникацию с платформой. Но очевидно, что страсть Facebook к общению демотивирует людей использовать усиленную систему защиты своих данных.

“Больше всего расстраивает, что Facebook должен мотивировать людей пользоваться двухфакторной аутентификацией, а вместе этого он убивает это желание и делает пользователей менее защищенными”, — говорит Мэтт Грин, профессор Института информационной безопасности университета Джона Хопкинса, который выполнял контрактную работу для Facebook в прошлом. 

Ряд пользователей также сообщили о бурном потоке email-сообщений, в которых компания уведомляла их о ежедневных “новостях” из жизни их Facebook-друзей. Дальний родственник обновил статус, школьная подруга прокомментировала чью-то фотографию — все эти важные события, по мнению корпорации, требовали отдельных писем. 

Многие уверены, что гора уведомлений — не ошибка в системе, а осознанная стратегия Facebook.

"Я думаю, они рассчитывают на то, что это вызовет привыкание. Не у всех, лишь у части людей, получающих спам. Но если это сработает хотя бы на 10%, это уже будет победой для них”, — считает Дэвид Гринфилд, основатель центра Интернет и технологической зависимости.

Гринфилд также отметил, что Facebook — не первая платформа, практикующая такого рода кампании. Twitter с прошлого года отправляет push-уведомления, например, когда люди, которых вы читаете, взаимодействуют с одним и тем же твитом.

Напомним, что ранее Facebook неоднократно обвиняли в незаконном сборе данных пользователей.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru