



Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Спамеры используют новый метод заражения пользователей вредоносными программами, суть его заключается в использовании документов Word, а особенность в том, что он не требует активации пользователем макросов.

Обнаружившие этот метод исследователи Trustwave SpiderLabs утверждают, что в настоящее время он активно эксплуатируется злоумышленниками в реальных атаках. Вредоносная программа, используемая киберпреступниками в этой кампании, похищает пароли пользователей.

На данный момент, по словам экспертов, только одна киберпреступная группа атакует пользователей таким образом, однако нет никаких сомнений в том, что скоро этот опыт будет перенят другими.

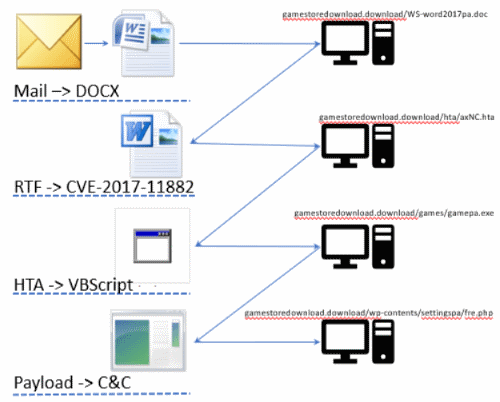
Фактическая цепочка заражения опирается на DOCX, RTF, HTA, VBScript и PowerShell:

  • Жертве приходит спам-письмо с прикрепленным файлом DOCX.
  • Жертва загружает и открывает файл DOCX.
  • Файл DOCX содержит встроенный OLE-объект.
  • Загрузка объектов OLE и открытие файла RTF (замаскированного под DOC).
  • В файле DOC используется уязвимость редактора Office Equation Editor (CVE-2017-11882).
  • Эксплойт запускает командную строку MSHTA.
  • Командная строка MSHTA загружает и запускает HTA-файл.
  • HTA-файл содержит VBScript, который распаковывает скрипт PowerShell.
  • Сценарий PowerShell загружает и устанавливает сам вредонос, похищающий пароли.
  • Вредоносная программа извлекает пароли из браузеров, почтовых и FTP-клиентов.
  • Вредоносная программа загружает данные на удаленный сервер.

Самый логичный способ избежать подобного заражения — обновить Windows и Office. Напомним, что в январе Microsoft смягчила воздействие бреши в Office Equation Editor.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru