



Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Пользователей заражают с помощью документов Word, макросы не требуются

Спамеры используют новый метод заражения пользователей вредоносными программами, суть его заключается в использовании документов Word, а особенность в том, что он не требует активации пользователем макросов.

Обнаружившие этот метод исследователи Trustwave SpiderLabs утверждают, что в настоящее время он активно эксплуатируется злоумышленниками в реальных атаках. Вредоносная программа, используемая киберпреступниками в этой кампании, похищает пароли пользователей.

На данный момент, по словам экспертов, только одна киберпреступная группа атакует пользователей таким образом, однако нет никаких сомнений в том, что скоро этот опыт будет перенят другими.

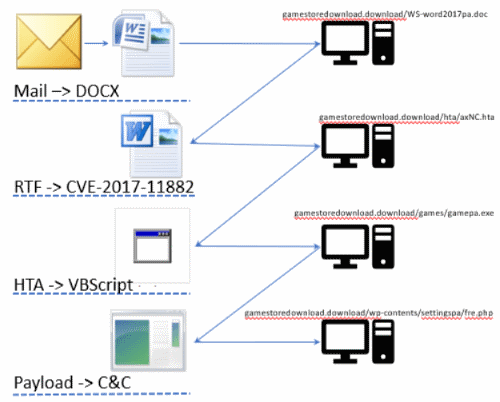
Фактическая цепочка заражения опирается на DOCX, RTF, HTA, VBScript и PowerShell:

  • Жертве приходит спам-письмо с прикрепленным файлом DOCX.
  • Жертва загружает и открывает файл DOCX.
  • Файл DOCX содержит встроенный OLE-объект.
  • Загрузка объектов OLE и открытие файла RTF (замаскированного под DOC).
  • В файле DOC используется уязвимость редактора Office Equation Editor (CVE-2017-11882).
  • Эксплойт запускает командную строку MSHTA.
  • Командная строка MSHTA загружает и запускает HTA-файл.
  • HTA-файл содержит VBScript, который распаковывает скрипт PowerShell.
  • Сценарий PowerShell загружает и устанавливает сам вредонос, похищающий пароли.
  • Вредоносная программа извлекает пароли из браузеров, почтовых и FTP-клиентов.
  • Вредоносная программа загружает данные на удаленный сервер.

Самый логичный способ избежать подобного заражения — обновить Windows и Office. Напомним, что в январе Microsoft смягчила воздействие бреши в Office Equation Editor.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru