



Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Хакеры взломали провайдера Олимпиады за месяцы до основной атаки

Киберпреступники, имея в наличии деструктивные вредоносные программы, скомпрометировали главного поставщика провайдера зимних Олимпийских игр за несколько месяцев до широкомасштабной кибератаки, произошедшей на прошлой неделе.

По предоставленной CyberScoop информации, стоящие за недавней атакой на серверы Олимпиады лица ранее вторглись в системы, принадлежащие провайдеру Atos, который обеспечивает хостинг инфраструктуры для Игр.

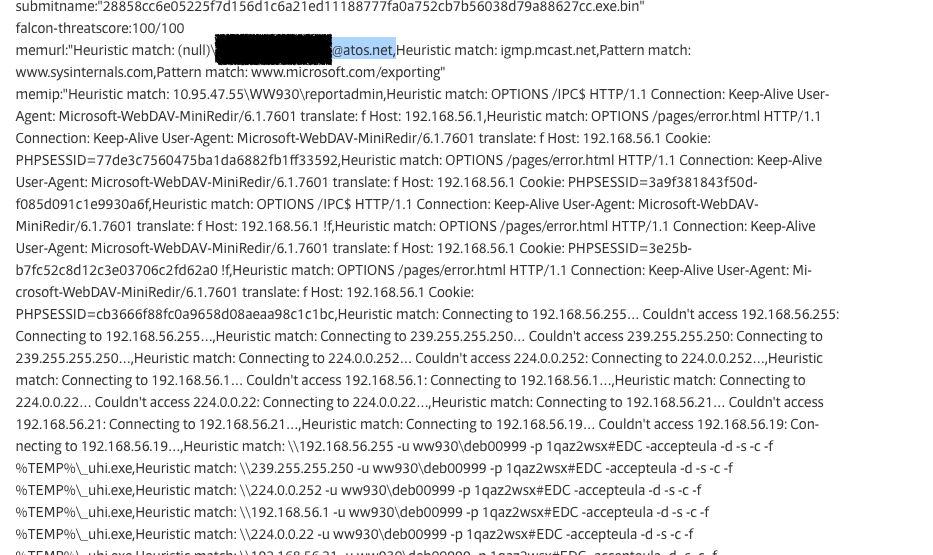
Эту информацию удалось получить благодаря опубликованным в репозитории VirusTotal данным. Изучив образцы вредоносной программы, которую использовали злоумышленники, можно сделать вывод, что группа киберпреступников имела доступ к системам Atos с декабря.

Одни из самых ранних образцов были загружены на VirusTotal пользователями из Франции, где располагается штаб-квартира Atos, а также из Румынии, где работают некоторые сотрудники группы безопасности Atos.

CyberScoop предполагает, что киберпреступники, участвовавшие в атаке на серверы Игр 9 февраля, заранее подготовили для себя почву, проведя «обширную операцию по кибершпионажу». Представители Atos подтвердили, что расследование данного инцидента продолжается.

Эксперты обращают внимание на часть кода вредоносной программы, где можно обнаружить такие детали, как похищенные имена пользователей, пароли, личные адреса электронной почты, конфиденциальные внутренние имена доменов и другие сведения о конфигурации сети. Кроме этого, код раскрывает цель киберпреступников.

Также было опубликовано видео, в котором отражена схема атаки на Олимпийские Игры 2018.

Напомним, что именно этим злоумышленники атаковали церемонию открытия Олимпийских игр с помощью вредоносной программы Olympic Destroyer.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru