



Майнер Monero Smominru заразил полмиллиона Windows-машин

Майнер Monero Smominru заразил полмиллиона Windows-машин

Майнер Monero Smominru заразил полмиллиона Windows-машин

Эксперты Proofpoint предупреждают о ботнете Smominru (также известен, как MyKings и Ismo), используемом злоумышленниками для майнинга Monero. Известно, что Smominru заразил полмиллиона компьютеров под управлением Windows.

По оценкам Proofpoint, киберпреступники, стоящие за Smominru, уже успели заработать более 2 млн долларов, используя процессоры своих жертв. Оказалось, что специалисты следят за этим ботнетом с конца мая.

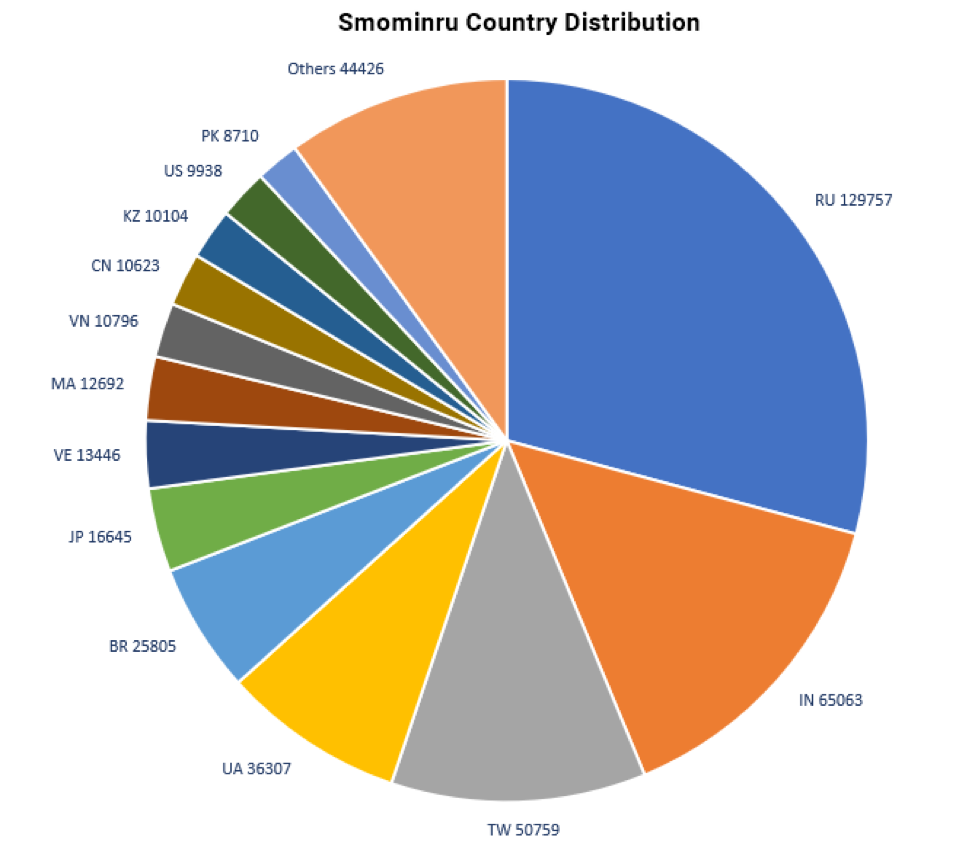
Совсем недавно Proofpoint удалось обнаружить более 526 тысяч зараженных устройств, подавляющее большинство которых являются Windows-серверами. Самое большое количество зараженных машин находятся в России (около 130 тысяч), затем идет Индия и Тайвань.

Эксперты Proofpoint отмечают, что как минимум 25 хостов, размещенных в американской сети AS63199, пытаются использовать эксплойт EternalBlue для заражения компьютеров. Помимо EternalBlue киберпреступники также используют EsteemAudit, который эксплуатирует уязвимость CVE-2017-0176 в RDP-протоколе Windows XP.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru