



Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

Бэкдор позволяет получить доступ к системам АЗС

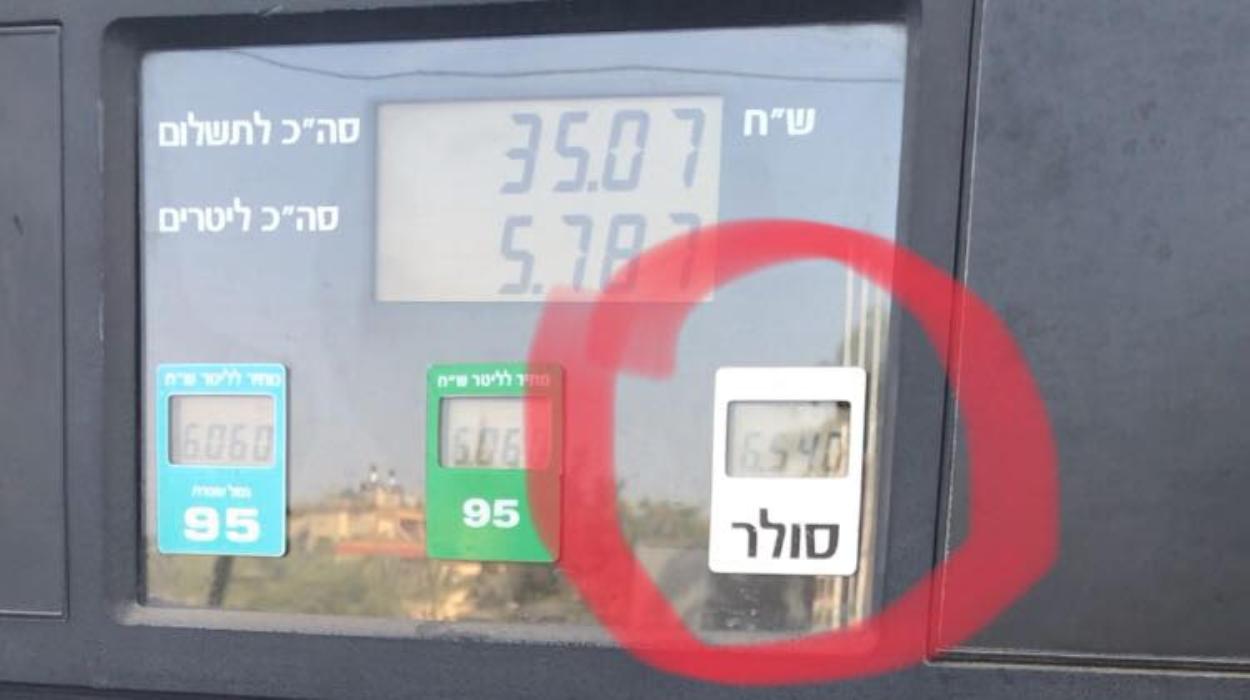
Исследователи обнаружили уязвимость в оборудовании АЗС, позволившую им отключить топливные насосы, перехватить платежи с помощью, а также украсть номера карт.

Брешь была открыта Идо Наором, старшим исследователем безопасности в «Лаборатории Касперского», и Амихайем Нейдерманом, бывшим сотрудником Azimuth. По словам этих двух специалистов, данная уязвимость позволяет также изменить цены и даже украсть бензин.

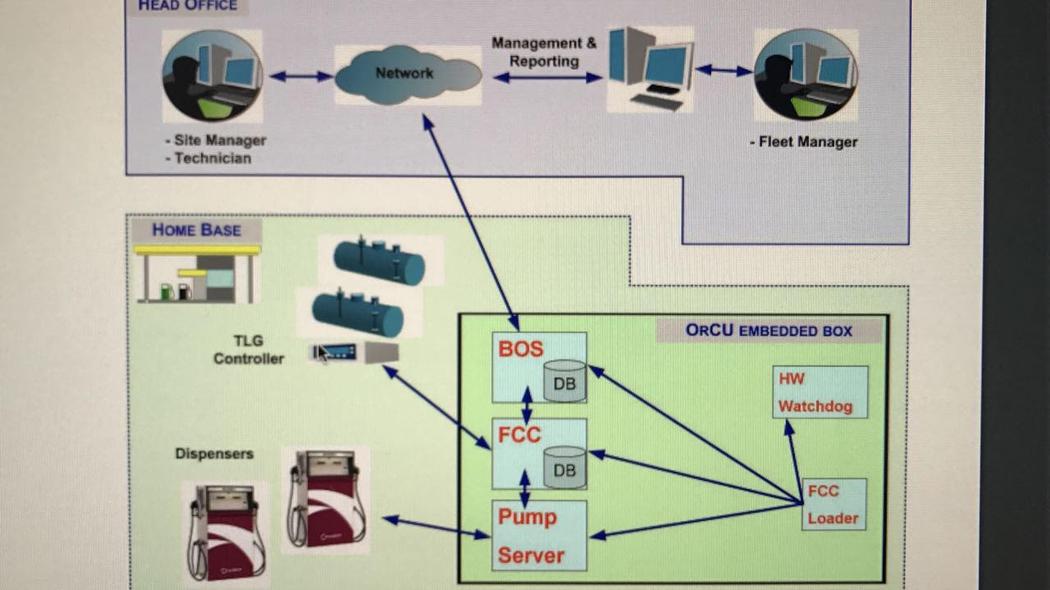
Проблема кроется в системе, принадлежащей израильской компании Orpak Systems, которая разрабатывает программное обеспечение для управления топливом. Системы этой компании используются коммерческими АЗС в Израиле, а также военными и крупными корпорациями для отслеживания потребления топлива.

«Если у вас есть сеть заправочных станций, менеджеры, используя язвимое программное обеспечение, могут входить в различные топливные насосы и видеть, сколько топлива они используют, обновлять цены и мониторить, сколько денег каждый насос зарабатывает каждый день, месяц, неделю», — говорит в интервью господин Нейдерман.

Но легкий доступ к системе предполагает наличие лазейки для преступников. Используя поисковую систему Shodan, которая находит подключенные к интернету устройства и системы, исследователи смогли найти несколько тысяч уязвимых АЗС в сети.

Более того, экспертам удалось обнаружить руководство пользователя на веб-сайте Orpak, в котором обозначен пароль по умолчанию. Таким образом, специалисты провели эксперимент на одной из АЗС, расположенной в Испании. Используя учетные данные по умолчанию, исследователи смогли загрузить всю файловую систему и проанализировать код Orpak.

Основной проблемой эксперты называют наличие бэкдора в исходном коде Orpak — жестко запрограммированные имя пользователя и пароль. Это может позволить злоумышленнику получить доступ к любой автозаправочной станции, использующей эту программу.

Напомним, что недавно мы писали о вредоносной программе, не доливающей бензин на российских автозаправках.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru