



Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

Вредонос Evrial подменяет биткойн-адреса в буфере обмена Windows

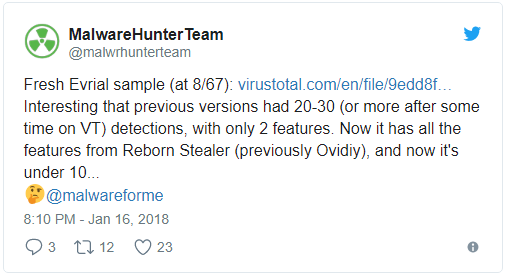
Продающийся на форумах хакерской тематики троян Evrial активно используется злоумышленниками в реальных атаках. Evrial крадет файлы cookies и сохраненные учетные данные, однако у него есть очень примечательная функция — вредонос может контролировать буфер обмена Windows и подменять некоторую обнаруженную в нем информацию.

Первыми вредоносную программу обнаружили исследователи MalwareHunterTeam и Guido Not CISSP. Evrial мониторит содержимое буфера обмена, ища определенные строки. При обнаружении платежных URL-адресов вредонос подменяет их адресами, находящимися под контролем злоумышленника.

Согласно команде MalwareHunterTeam, Evrial в настоящее время продается на российских хакерских форумах за 1 500 рублей или около 27 долларов США. Продавец вредоносной программы утверждает, что купивший ее злоумышленник получается доступ к веб-панели, которая позволяет создавать исполняемый файл.

Эта веб-панель также отслеживает, какие изменения произошли в буфере обмена, и позволяет злоумышленнику настроить, какие замены следует использовать. Интересно, что Evrial обнаруживает биткойн-адрес в буфере обмена, подменяя его на контролируемый злоумышленником адрес, таким образом, киберпреступники похищают денежные средства пользователей.

Evrial сконфигурирован так, что он детектирует строки, соответствующие адресам Bitcoin, Litecoin, Monero, WebMoney, Qiwi и Steam. На данный момент доподлинно неизвестно, как именно распространяется Evrial, поэтому лучшей защитой от него будет соблюдение всех стандартных поведенческих привычек, позволяющих избежать множество вредоносных программ.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru