



Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Платежная система сайта OnePlus, предположительно, взломана

Многие клиенты OnePlus сообщают о мошеннических транзакциях с кредитными картами после покупки продуктов из официального китайского интернет-магазина производителя смартфонов. Об этом первоначально стало известно после опубликованного на форуме поддержки OnePlus сообщения, в котором пользователь утверждал, что две его кредитные карты, используемые на официальном веб-сайте компании, были заподозрены в мошеннических действиях.

«Обе эти карты за последние шесть месяцев использовались только на сайте OnePlus», — написал клиент.

Чуть позже похожие сообщения и жалобы появились на форуме OnePlus, а также на площадках Twitter и Reddit. Во всех этих сообщениях пользователи жаловались на проблемы с картами, заподозренными в мошеннических действиях.

Многие клиенты заявляли, что их кредитные карты были скомпрометированы после того, как они купили новый телефон или некие аксессуары непосредственно с официального сайта OnePlus. Это может указывать на то, что утечка произошла внутри компании.

Компания Fidus, специализирующаяся на кибербезопасности, подозревает, что серверы, на которых расположен сайт OnePlus, могут быть скомпрометированы.

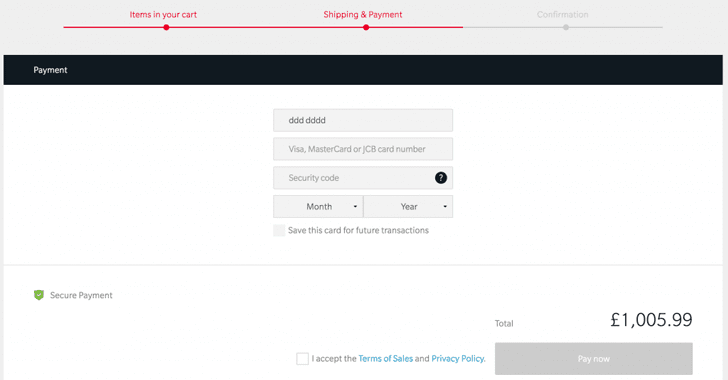
Согласно Fidus, OnePlus в настоящее время проводит транзакции непосредственно на месте, что означает, что все платежные данные, включая данные кредитных карт, введенными ее клиентами, проходят через официальный сайт OnePlus и могут быть перехвачены злоумышленниками.

«Пока данные платежа отправляются стороннему поставщику, появляется небольшое окно, благодаря которому вредоносный код может передавать данные кредитной карты до того, как они будут зашифрованы», — пишет Fidus.

Со своей стороны, представители OnePlus утверждают, что на официальных серверах OnePlus хранятся данные кредитных карт только тех пользователей, которые включили функцию «сохранить эту карту для будущих транзакций», но даже они защищены механизмом токенов.

«Наш сайт использует безопасный протокол HTTPS, следовательно, очень сложно перехватить трафик и внедрить вредоносный код. Однако мы проводим полный аудит», — заявляют представители OnePlus.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru