



Новый вымогатель Spider удаляет файлы через 96 часов

Новый вымогатель Spider удаляет файлы через 96 часов

Новый вымогатель Spider удаляет файлы через 96 часов

Эксперты из Netskope отмечают появлении новой версии вредоноса-вымогателя, распространяющегося через вредоносные документы Office. Вредоносная программа получила имя Spider Virus, впервые ее атаки были обнаружены 10 декабря и до сих пор продолжаются.

Как и сотни других атак вымогателей, атака Spider начинается с вредоносных электронных писем, адресованных потенциальным жертвам. Темы этих писем, а также вложенные файлы, наталкивают на мысль о том, что злоумышленники атакуют жертв на Балканах. На данный момент неизвестно, где находятся сами киберпреступники.

Вредоносное вложение Office содержит обфусцированный макрокод, который позволяет PowerShell загружать первый этап полезной нагрузки вымогателя с сайта злоумышленников. Это сработает лишь в том случае, если макросы включены.

После этого этапа PowerShell-скрипт расшифровывает строку Base64 и выполняет операции для декодирования конечных пейлоадов в файл .exe, который содержит сам шифровальщик Spider.

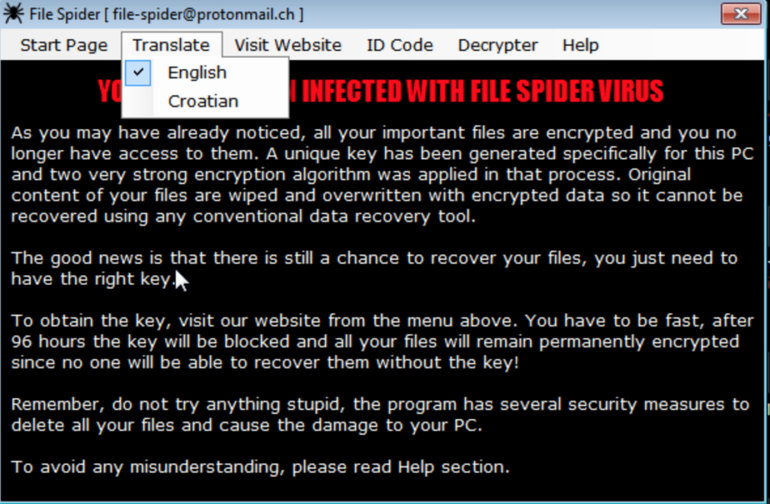
После этого файлы пользователя шифруются, к ним добавляется расширение .spider, а затем отображается записка с требованиями о выкупе. В этой записке жертве объясняется, что она заражена вредоносом Spider Virus и ей необходимо оплатить биткойны, за которые злоумышленники обещают предоставить ключ для расшифровки.

Также киберпреступники угрожают удалить файлы пользователя, если платеж не будет получен в течение 96 часов.

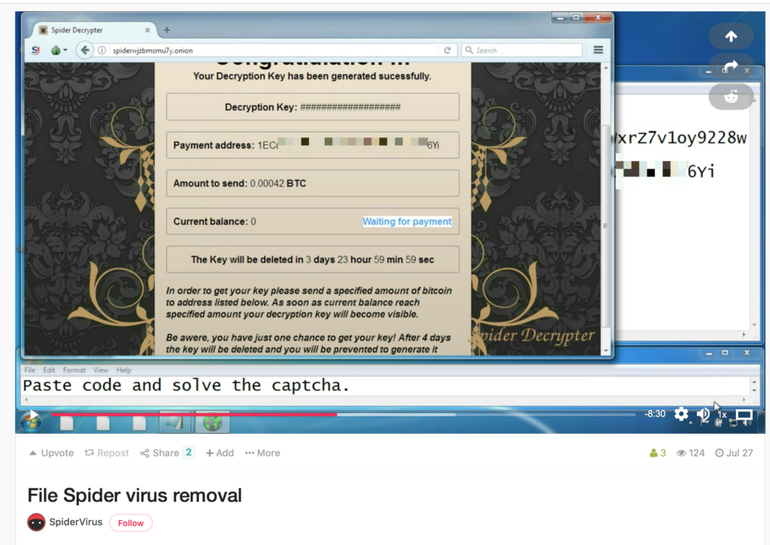
Далее пользователю объясняется, как загрузить браузер Tor, необходимый для доступа к сайту оплаты, как сгенерировать инструмент расшифровки и как приобрести биткойн.

Злоумышленники даже предлагают некий видеоурок, способный, по их словам, разъяснить жертвам все эти шаги поэтапно.

На данном этапе исследователи называют атаки Spider «кампанией среднего масштаба».

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru