



Новый вымогатель Spider удаляет файлы через 96 часов

Новый вымогатель Spider удаляет файлы через 96 часов

Новый вымогатель Spider удаляет файлы через 96 часов

Эксперты из Netskope отмечают появлении новой версии вредоноса-вымогателя, распространяющегося через вредоносные документы Office. Вредоносная программа получила имя Spider Virus, впервые ее атаки были обнаружены 10 декабря и до сих пор продолжаются.

Как и сотни других атак вымогателей, атака Spider начинается с вредоносных электронных писем, адресованных потенциальным жертвам. Темы этих писем, а также вложенные файлы, наталкивают на мысль о том, что злоумышленники атакуют жертв на Балканах. На данный момент неизвестно, где находятся сами киберпреступники.

Вредоносное вложение Office содержит обфусцированный макрокод, который позволяет PowerShell загружать первый этап полезной нагрузки вымогателя с сайта злоумышленников. Это сработает лишь в том случае, если макросы включены.

После этого этапа PowerShell-скрипт расшифровывает строку Base64 и выполняет операции для декодирования конечных пейлоадов в файл .exe, который содержит сам шифровальщик Spider.

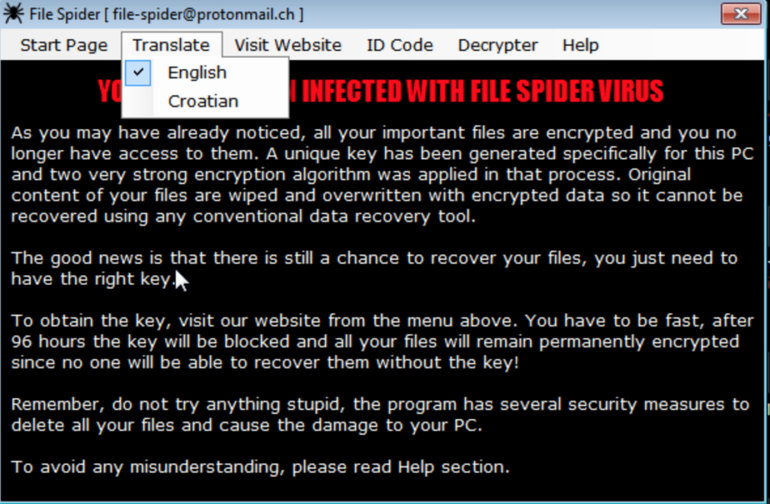
После этого файлы пользователя шифруются, к ним добавляется расширение .spider, а затем отображается записка с требованиями о выкупе. В этой записке жертве объясняется, что она заражена вредоносом Spider Virus и ей необходимо оплатить биткойны, за которые злоумышленники обещают предоставить ключ для расшифровки.

Также киберпреступники угрожают удалить файлы пользователя, если платеж не будет получен в течение 96 часов.

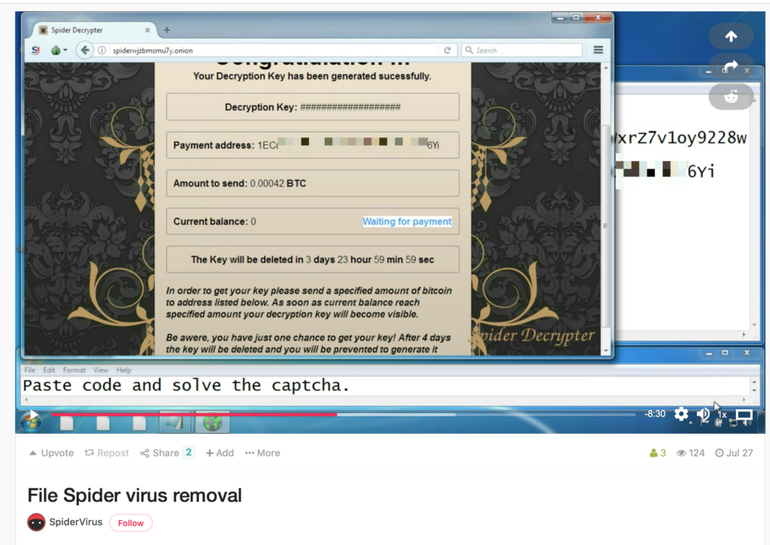
Далее пользователю объясняется, как загрузить браузер Tor, необходимый для доступа к сайту оплаты, как сгенерировать инструмент расшифровки и как приобрести биткойн.

Злоумышленники даже предлагают некий видеоурок, способный, по их словам, разъяснить жертвам все эти шаги поэтапно.

На данном этапе исследователи называют атаки Spider «кампанией среднего масштаба».

Подпишитесь на новости

Кофеварка устроила сетевой марафон: терабайт трафика за десять дней

Умная кофеварка Keurig K-Supreme Smart решила, что просто варить кофе — слишком скучное занятие. За десять дней устройство сгенерировало около 1 ТБ исходящего трафика и перегрузило домашнюю точку доступа Wi-Fi.

Как рассказывает один из пользователей X, аномалию заметил пользователь Nomad, который помогал родителям обслуживать сеть. Панель UniFi показала 1008 ГБ исходящего и 9,94 ГБ входящего трафика от кофеварки.

Первая мысль была понятной: неужели кухонный гаджет отправляет производителю столько данных? Устройство отключили, а хозяин уже собирался искать замену.

Но обвинять кофеварку в сливе терабайта информации оказалось рано. Большая часть трафика оставалась внутри домашней сети. Интернет-канал она не забила, зато точке доступа досталось. Причем бытовая техника была вынесена в отдельную сеть.


Повторный тест проблему не воспроизвел. Захвата пакетов для анализа тоже не было, поэтому неизвестны ни содержимое трафика, ни причина аномалии. О похожих случаях другие пользователи пока не сообщали, производитель ситуацию не прокомментировал.

Подключение к интернету этой модели нужно для удаленного управления, расписания, распознавания капсул и автоматического заказа новых запасов кофе.

Получился утренний эспрессо с нагрузочным тестированием Wi-Fi.

RSS: Новости на портале Anti-Malware.ru