



В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

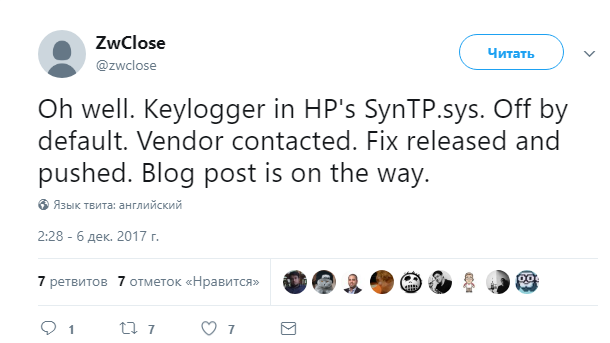
Исследователь обнаружил кейлоггер, находящийся в драйвере клавиатуры сотен ноутбуков HP. Следует отметить, что кейлоггер по умолчанию отключен, компания уже выпустила обновления прошивки для устранения потенциальной уязвимости.

Сообщается, что 475 моделей ноутбуков Hewlett-Packard содержат кейлоггер, находящийся в драйвере клавиатуры. Речь идет о драйвере Synaptics Touchpad (файл SynTP.sys), вредоносный функционал в котором обнаружил исследователь ZwClose.

«По умолчанию функции кейлоггера были отключены, но их легко можно было включить, установив значение реестра», — поясняет ZwClose, также известный под именем Майкл Минг (Michael Myng).

Иными словами, злоумышленник может обойти Контроль учетных записей пользователей (User Account Control, UAC) использовать вредоносный код для включения кейлоггера путем изменения значения реестра.

Исследователь приводит следующие ключи, отвечающие за активацию кейлоггера:

  • HKLM\Software\Synaptics\%ProductName%
  • HKLM\Software\Synaptics\%ProductName%\Default

Важно отметить, что если кейлоггер включен, нажатия клавиш будут регистрироваться локально. Компания HP заявила, что кейлоггер использовался для отладки и «случайно» был оставлен в дайвере.

Отметим, что ZwClose обнаружил кейлоггер во время экспериментов с контролем подсветки клавиатуры ноутбука HP. Он сообщил о найденном HP в ноябре.

Компания перечислила все затронутые продукты HP и выпустила обновления программного обеспечения для драйвера тачпада Synaptics.

Лишь следующие затронутые модели пока не получили обновлений:

  • HP Envy m6-nXXX
  • HP Envy 15-qXXX
  • HP Envy TouchSmart 15-qXXX
  • HP Stream x360 11 Convertible
  • HP x360 11 Convertible

Компания уверяет, что скоро патчи будут доступны и для этих моделей.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru