



В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

В драйвере клавиатуры ноутбуков HP обнаружен кейлоггер

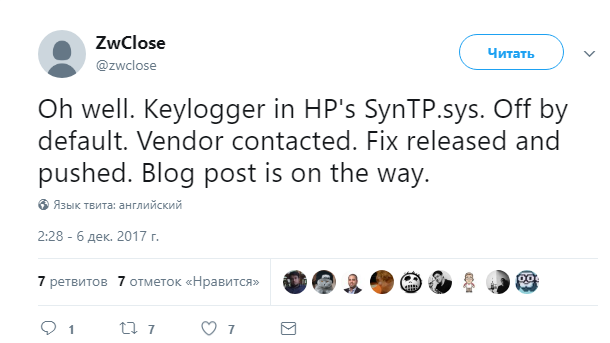
Исследователь обнаружил кейлоггер, находящийся в драйвере клавиатуры сотен ноутбуков HP. Следует отметить, что кейлоггер по умолчанию отключен, компания уже выпустила обновления прошивки для устранения потенциальной уязвимости.

Сообщается, что 475 моделей ноутбуков Hewlett-Packard содержат кейлоггер, находящийся в драйвере клавиатуры. Речь идет о драйвере Synaptics Touchpad (файл SynTP.sys), вредоносный функционал в котором обнаружил исследователь ZwClose.

«По умолчанию функции кейлоггера были отключены, но их легко можно было включить, установив значение реестра», — поясняет ZwClose, также известный под именем Майкл Минг (Michael Myng).

Иными словами, злоумышленник может обойти Контроль учетных записей пользователей (User Account Control, UAC) использовать вредоносный код для включения кейлоггера путем изменения значения реестра.

Исследователь приводит следующие ключи, отвечающие за активацию кейлоггера:

  • HKLM\Software\Synaptics\%ProductName%
  • HKLM\Software\Synaptics\%ProductName%\Default

Важно отметить, что если кейлоггер включен, нажатия клавиш будут регистрироваться локально. Компания HP заявила, что кейлоггер использовался для отладки и «случайно» был оставлен в дайвере.

Отметим, что ZwClose обнаружил кейлоггер во время экспериментов с контролем подсветки клавиатуры ноутбука HP. Он сообщил о найденном HP в ноябре.

Компания перечислила все затронутые продукты HP и выпустила обновления программного обеспечения для драйвера тачпада Synaptics.

Лишь следующие затронутые модели пока не получили обновлений:

  • HP Envy m6-nXXX
  • HP Envy 15-qXXX
  • HP Envy TouchSmart 15-qXXX
  • HP Stream x360 11 Convertible
  • HP x360 11 Convertible

Компания уверяет, что скоро патчи будут доступны и для этих моделей.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru